Windows Server 系列作業系統歷來存在一項潛在風險:Administrators 群組使用者擁有極高權限,包含遠端 IPC 連線、終端服務登入等,且不受限制。這與 Windows XP、Vista 等用戶端版本有本質不同。本文說明如何透過修改登錄值 RestrictAnonymous 來防止駭客建立 IPC$ 空連線,阻擋遠端使用者的匿名存取。
regedit)。HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\LSA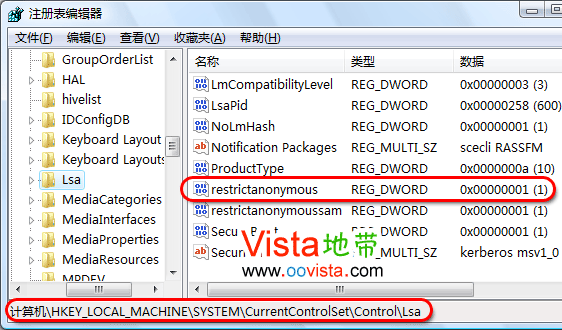
圖 1:設定 RestrictAnonymous = 1
| 數值 | 說明 |
|---|---|
| 0 | 依賴預設權限(預設值,允許匿名列舉) |
| 1 | 不允許列舉 SAM 帳戶與名稱(建議值) |
| 2 | 無明確匿名權限即無法存取(最嚴格,但可能造成相容性問題) |
若在網域控制站(DC)將 RestrictAnonymous 設為 2,將導致下列限制:
建議:混合模式環境(含下層用戶端)不宜設為 2。僅在純 Windows 2000/2003/2008 環境,並經完整品保測試確認服務正常後,才考慮設為 2。一般企業環境建議採用 1,兼顧安全與相容。