Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學
您现在的位置: Windows教程網 >> Windows教程 >  >> Windows 綜合教學 >> 系統指令

保護 Windows 命令提示字元:防駭客入侵的關鍵防線

編輯:系統指令

命令提示字元(CMD)是 Windows 系統的核心控制介面,駭客取得 CMD 權限即等於掌控系統。本文說明 CMD 安全風險,並提供禁用 net user、限制 CMD 執行權限等實務防護措施。

為何 CMD 是駭客首選攻擊目標?

Windows 圖形介面底層仍由指令驅動。駭客透過緩衝區溢位、遠端代碼執行等漏洞取得 Shell(命令列存取權),即可在目標機器上輸入指令:

net user hacker /add
net localgroup administrators hacker /add

兩行指令即建立管理員帳號,完成權限提升。因此,保護 CMD 等同保護系統核心。

防護策略一:誤導駭客 — 禁用 net user 指令

  1. 執行 regedit,定位 HKEY_LOCAL_MACHINE\SAM\SAM。
  2. 右鍵 SAM →「權限」→「完全控制」勾選 → 確定 → F5 重新整理。
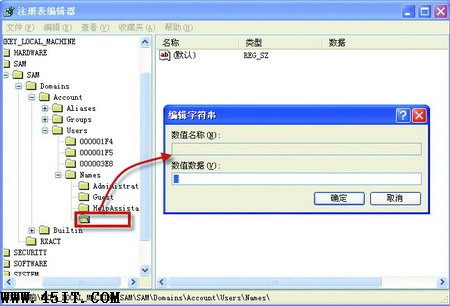
  3. 展開至 HKEY_LOCAL_MACHINE\SAM\SAM\Domains\Account\Users\Names。
  4. 右鍵「Names」→「新增」→「機碼」,名稱輸入一個空格。
  5. 雙擊右側「(預設)」值,資料也設為空格。
  6. 關閉登錄編輯器。此後輸入 net user 將顯示「清單是空的」。
修改登錄禁用 net user

注意:此法僅能誤導新手駭客,熟手可繞過。

防護策略二:徹底禁用 CMD(軟體限制原則)

  1. 開啟「本機安全性原則」(secpol.msc)。
  2. 展開「安全性設定」→「軟體限制原則」→「其他規則」。
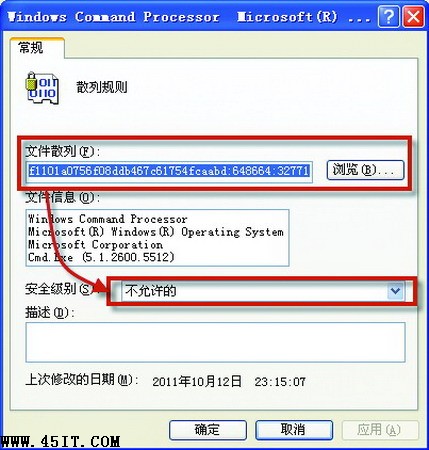
  3. 右鍵空白處 →「新雜湊規則」→「瀏覽」選取 C:\Windows\System32\cmd.exe。
  4. 「安全性層級」設為「不允許」→ 確定。
建立 CMD 限制規則

此後所有使用者(含管理員)嘗試執行 CMD 皆會被阻擋,提示「因軟體限制原則無法開啟程式」。
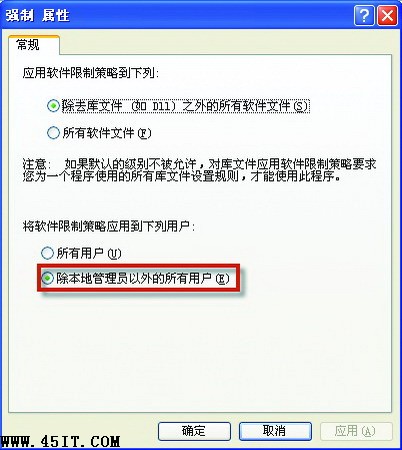
防護策略三:僅允許管理員使用 CMD(最佳平衡)

  1. 在「軟體限制原則」中雙擊「強制執行」。
  2. 選擇「套用至下列使用者」→「除了本機管理員以外的所有使用者」→ 確定。
設定僅管理員可用 CMD

如此一來,一般使用者(含駭客竊取的低權限帳號)無法啟動 CMD,管理員仍保有系統維護能力。

補充建議

  • 配合應用程式控制原則(AppLocker,企業版以上)可更精細管控可執行檔。
  • 啟用Windows Defender 應用程式防護隔離高風險程序。
  • 定期修補系統漏洞、使用強密碼、最小權限原則,才是根本之道。

CMD 是雙面刃:既是管理員得力工具,也是駭客掌控系統的捷徑。依據環境風險,選擇適當的限制策略,將攻擊面降至最低。

Copyright © Windows教程網 All Rights Reserved