遭遇系統時間被改為 2004 年、NOD32 無法啟動、各分區出現 autorun.inf、開始功能表程式被標記「新安裝」、進安全模式藍畫面等綜合徵兆,極可能感染 RSVS.pif 病毒變種(屬隨身碟/區網傳播型蠕蟲)。本文提供「Windows PE 離線清除」與「硬碟掛載異機掃毒」兩大核心方案,確保徹底根除。
病毒特徵快速辨識
- 系統時間被竄改(常改為 2004 年)。
- 防毒軟體(如 NOD32)無法啟動/服務停止。
- 各分區根目錄出現
autorun.inf 與 RSVS.pif(隱藏、系統屬性)。
- 開始功能表多程式被標記「新安裝」高亮。
- 嘗試進入安全模式即藍畫面(病毒掛鉤啟動流程)。
方案一:Windows PE 開機光碟/隨身碟離線清除(推薦)
- 準備含防毒軟體(如 360 安全衛士、卡巴斯基救援碟、ESET SysRescue)的 Windows PE 啟動媒體。
- 以 PE 開機,掛載系統磁碟(通常為 C:、D: 等)。
- 在 PE 環境下:
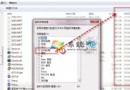
— 顯示隱藏/系統檔案(資料夾選項 → 檢視 → 取消勾選「隱藏受保護的作業系統檔案」、選取「顯示所有檔案與資料夾」)。
— 手動刪除各分區根目錄下的 RSVS.pif 與 autorun.inf。
— 執行內建防毒工具對全磁碟進行深度掃描清除。
- 重新開機進入 Windows,修正系統時間,更新防毒軟體病毒碼,執行 360 安全衛士「系統修復」與「漏洞修補」,安裝所有關鍵更新。
方案二:硬碟拆卸掛載至他機掃毒(適用無法進 PE 情況)
- 關機拔電,拆下受感染硬碟。
- 掛載至另一台乾淨、裝有最新防毒軟體的電腦作為第二顆硬碟(設為 Slave 或 SATA 次序)。
- 嚴禁在宿主機上直接開啟受感染分區(防止 autorun 再次觸發)。
- 在宿主機對第二顆硬碟執行完整掃毒(含壓縮檔、開機磁區、記憶體掃描)。
- 掃毒完成後,開啟「資源管理器」瀏覽第二顆硬碟各分區,刪除根目錄
*.pif、autorun.inf。
- 裝回原機,修正時間、更新防毒、修補漏洞、開啟 ARP 防火牆(區網環境)。
後續加固清單
- 修正系統時間為正確日期。
- 防毒軟體更新至最新病毒碼並全盤複掃。
- 360 安全衛士/金山衛士 → 漏洞修補 → 安裝所有 XP 關鍵補丁。
- 區網環境:部署 ARP 防火牆(如 360 ARP 防火牆、AntiARP)。
- 停用自動播放:
gpedit.msc → 電腦設定 → 管理範本 → 系統 → 關閉自動播放 → 啟用 → 所有磁碟機。
RSVS.pif 雖屬傳統蠕蟲,但結合 autorun.inf 傳播極為頑固。關鍵在於離線環境清除(PE 或異機掛載),避開病毒在作業系統層的自我保護機制。配合事後徹底修補漏洞、關閉自動播放,即可斷絕再感染路徑。