ARP 攻擊常見於共享網路環境(如宿舍、合租套房),攻擊者透過偽造 ARP 封包竊取 IP、截取流量,導致受害者網路極度不穩、遊戲高延遲、影片緩衝。Windows 8 發布初期缺乏完美相容的 ARP 防火牆軟體,本文分享兩種原生指令方式:CMD 手動靜態綁定 MAC/IP、與 .bat 批次檔一鍵執行,幫助使用者在無第三方工具情況下強化區域網路安全。
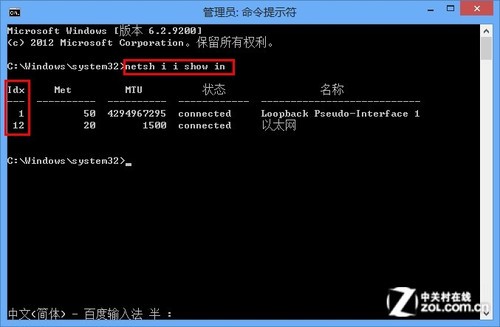
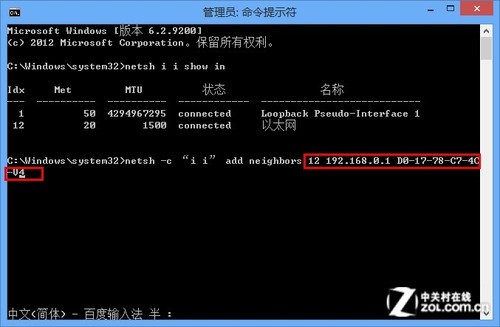
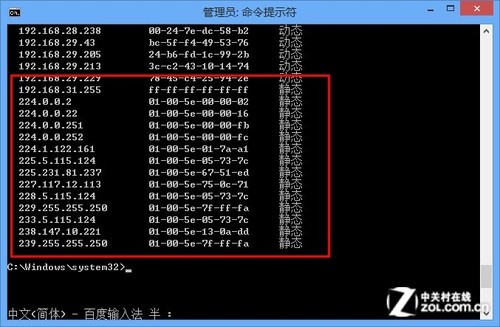
netsh i i show in 查詢目標網卡的 Idx 編號。netsh -c "i i" add neighbors Idx IP MAC(Idx 為上一步取得編號,IP 與 MAC 為路由器實際位址)。範例:netsh -c "i i" add neighbors 12 192.168.1.1 D0-27-88-C9-7C-A4arp -a 驗證列表中出現該條目且類型為「靜態」即成功。解除綁定指令:netsh -c "i i" delete neighbors Idx,完成後重新開機生效。
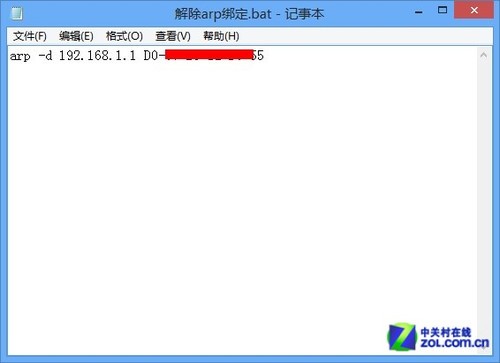
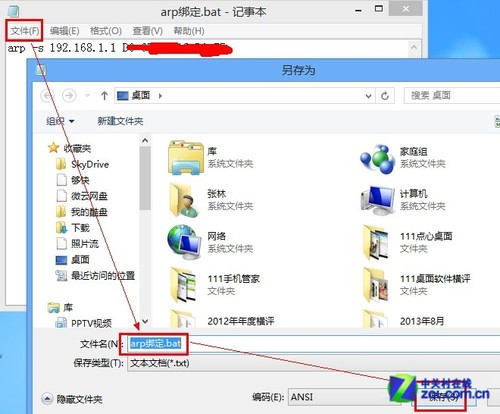
將上述指令寫入記事本,另存為 arp_bind.bat 與 arp_unbind.bat,執行時以「系統管理員身分執行」或放入啟動資料夾實現開機自動綁定。
:: 綁定範例
arp -s 192.168.1.1 D0-27-88-C9-7C-A4

:: 解除綁定範例
arp -d 192.168.1.1 D0-27-88-C9-7C-A4
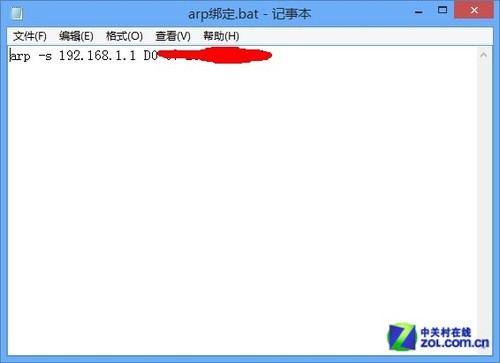
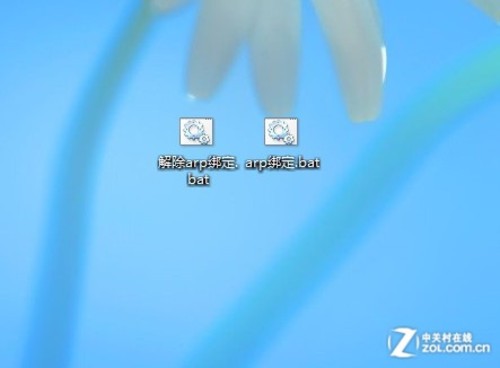
批次檔雙擊即可秒級完成綁定/解除,適合頻繁切換網路環境的使用者。建議搭配正規路由器設定(如啟用 ARP 檢測、DHCP Snooping)從根源杜絕攻擊。