本機安全性原則 (secpol.msc) 是 Windows 內建的企業級安全設定工具。本文透過問答形式,深入解析防暴力破解、Windows 防火牆進階規則、AppLocker 應用程式白名單/黑名單、軟體限制原則、全域物件存取稽核等核心功能,並補充常見故障排除。
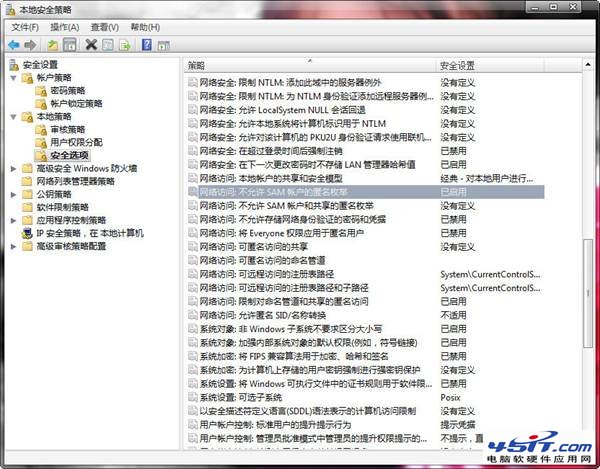
secpol.mscwf.msc路徑:本機原則 → 安全性選項
兩種進入方式:控制台「進階設定」或 secpol.msc 內建節點。支援輸出/輸入/連線安全規則。
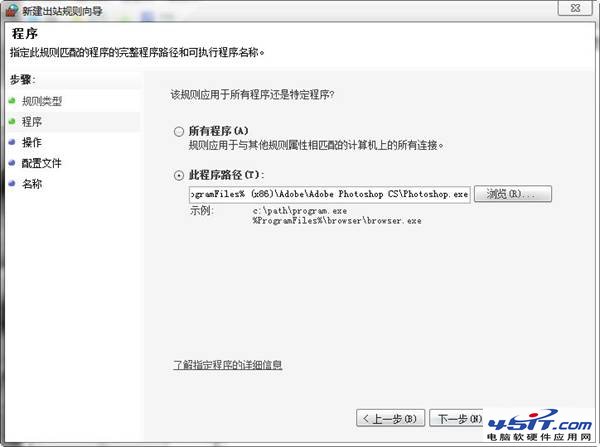
範例:封鎖 Photoshop 連網
Photoshop.exe 路徑。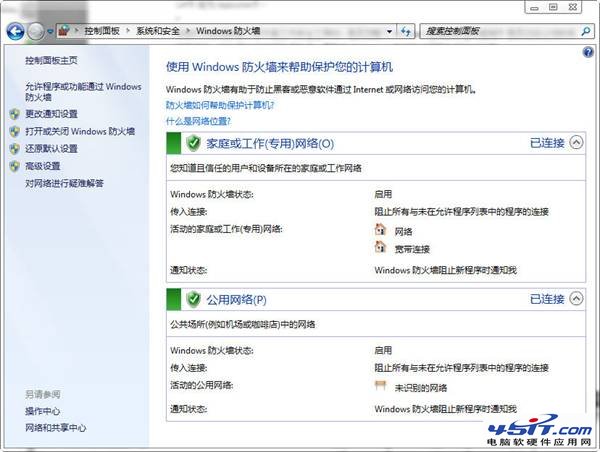
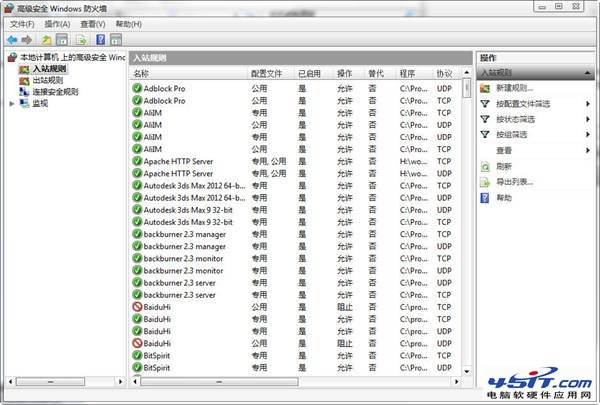
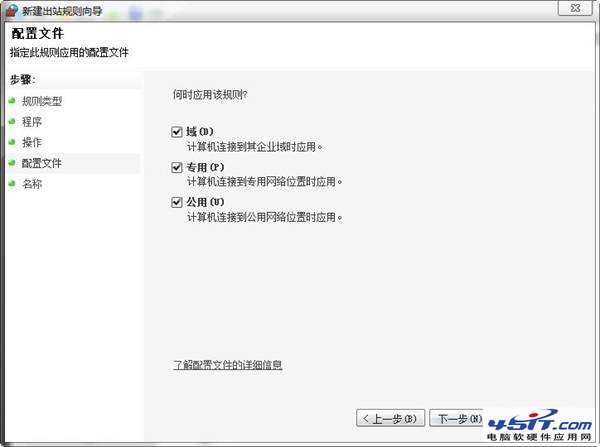
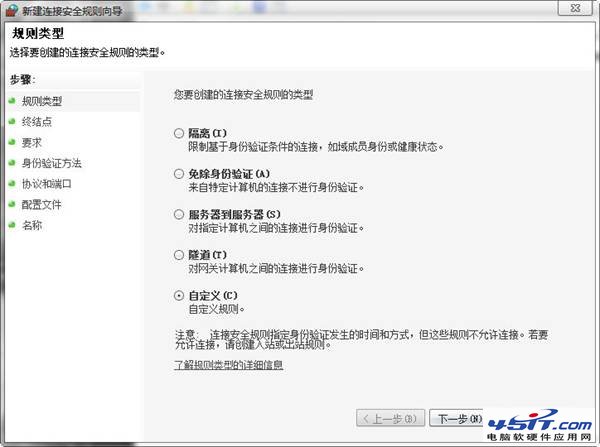
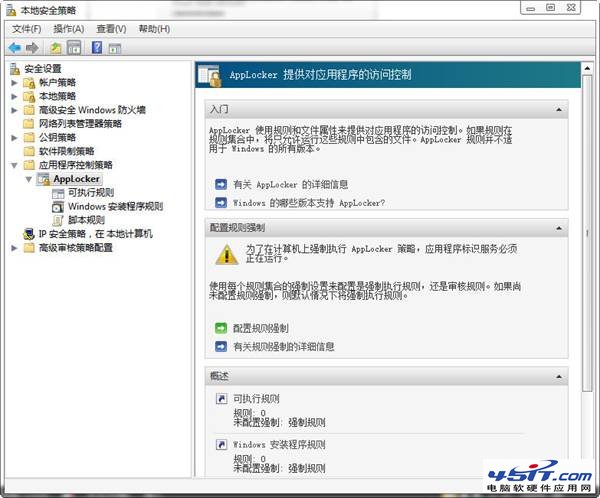
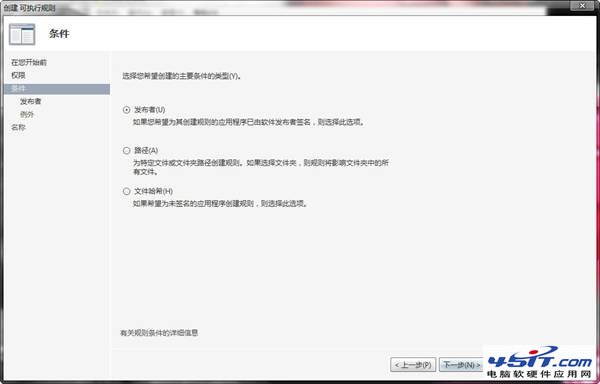
可依「發行者」(含版本範圍)、「路徑」、「檔案雜湊」建立規則,防止改名、改路徑、偽裝繞過。
範例:禁止 QQ/迅雷/酷狗全系列 選「發行者」條件,官方版與定制版一併封鎖。
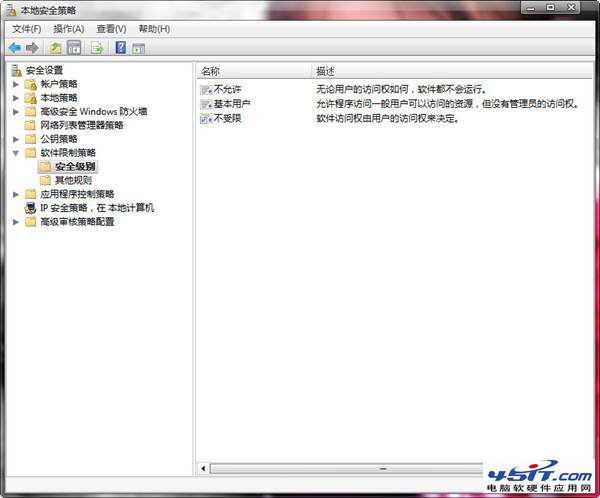
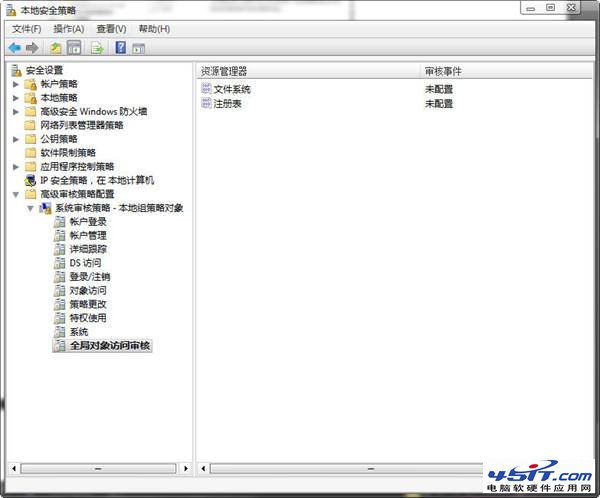
%systemroot%\system32;登錄 HKCU\Software\Policies\Microsoft\MMC\RestrictToPermittedSnapins = 0。IPsec Policy Agent 服務已啟用。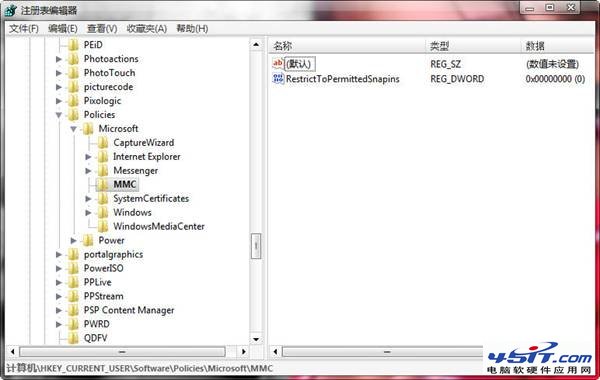
善用本機安全性原則,無需第三方軟體即可構建企業級主機防護。
解決 Windows 8 無法安裝 .NET Framework 3.5.1 錯誤 0x800F0906:DISM 離線安裝法
Windows 8 內建閱讀器實測:PDF 瀏覽不再需第三方軟體,輕量流暢勝任重任
Windows 8 授權方式完整解析:OEM/COEM 隨機預裝、MOLP 批量授權 (含 GGS 正版化)、FPP 盒裝、ESD 數位下載 (升級版)
從 Windows XP 升級 Windows 8 磁碟分區問題解決圖文詳解
為何 Windows 8 提示「軟媒魔方」不兼容?真相其實是榮譽勳章
Windows 8 滑鼠與其他熱鍵操作大全:邊緣懸停、分割螢幕、Alt+Tab 與直接搜尋
VMware 8 虛擬機安裝 Win8 客戶預覽版完全攻略(第 3 部分):網路類型、I/O 控制器、虛擬磁碟建立與配置