Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

2012 黑帽駭客大會實測:Windows 8 是最安全的桌面與行動作業系統?

編輯:Win8 系統基礎知識

2012 年拉斯維加斯黑帽駭客大會,全球頂尖安全研究人員對 Windows 8 進行為期一週的攻擊測試。結果顯示:Windows 8 在桌面與行動平台上均表現極佳,未被攻破。趨勢科技資深研究員 Sung-ting Tsai 詳細分析了潛在攻擊面與缺陷,微軟亦回應了緩解措施。本文整理大會關鍵發現。
Windows 8 核心安全架構優勢

  • AppContainer 沙箱: Metro 應用運行於低權限容器,預設無網路存取、無檔案系統直接存取,嚴格限制橫向擴散。
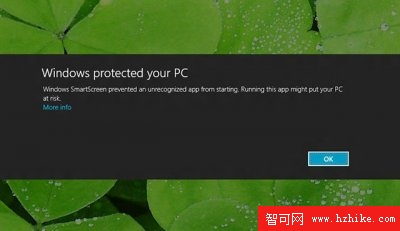
  • SmartScreen 篩選器: 整合於作業系統層級,攔截未簽名/低信譽可執行檔,無論來源(瀏覽器下載、郵件附件、USB 執行)。
  • UEFI 安全啟動: 防止開機階段 Rootkit/ Bootkit 感染,確保僅載入受信任簽名的開機載入器。
  • 早期啟動反惡意軟體 (ELAM): 允許防毒軟體驅動在核心初始化前載入,攔截開機惡意代碼。
  • 重置/重新安裝功能: 一鍵恢復乾淨系統狀態,保留/不保留個人檔案,極大降低持久化威脅清除成本。

遠離傳統桌面操作模式
黑帽大會 Windows 8 安全分析
繞過安全措施的兩種方法

Tsai 指出的兩大潛在繞過手法

1. Metro 應用間接存取網路

無網路權限的 Metro 應用可透過啟動具備網路權限的系統組件(如 IE、Windows Media 服務)間接發送資料。例如:惡意應用嵌入 Office 文件中的外部連結,或透過協定關聯喚起 IE 訪問特定 URL 並附帶本地資料。微軟回應:此為架構設計權衡,用戶可見行為,防毒軟體可偵測異常網路連線。

2. AppContainer 內命令提示符執行外部程式

研究者發現可在沙箱內啟動 cmd.exe 嘗試執行外部可執行檔。微軟認定此非漏洞(需用戶交互),但 Tsai 警告:結合其他漏洞可能構成攻擊鏈。
其他潛在風險點

  • ClickOnce 自動部署劫持: 攻擊者可能利用 ClickOnce 機制植入惡意檔案。微軟承認並承諾後續版本修復。
  • DLL 劫持殘留: IE 載入部分不再需要的 DLL,若攻擊者預知名稱可偽裝惡意 DLL。微軟稱 RP 版已修復,但架構上難徹底消除。

跨平台安全格局對比

  • Mac OS X: Flashback 僵屍網路感染 60 萬 Mac,打破「Mac 免疫病毒」迷思。Sophos 掃描發現 3% Mac 攜帶惡意軟體。
  • Android: 從未有安全保證,惡意軟體泛濫。
  • Windows Phone 7: 迄今未見惡意軟體,原因可能是市佔率太低或架構確實更安全。

Mac/Android 安全現狀

結論

黑帽大會驗證了 Windows 8 在沙箱隔離、啟動保護、應用聲譽系統等架構層面的領先優勢。雖存在理論繞過路徑,但實際利用難度極高,且微軟持續透過更新修補。對企業與政府用戶,Windows 8 提供了當時最可信的資安基線。對一般用戶,升級 Win 8 即意味著獲得內建級防護,無需額外購買安全套裝軟體(Win Defender 已整合 MSE 引擎)。

安全是持續對抗過程,非一次性成果。Windows 8 奠定了現代 Windows 安全架構基石,後續 Win 10/11 持續強化 VBS、HVCI、Microsoft Defender ATP 等企業級防護能力,皆源於此演進。

Copyright © Windows教程網 All Rights Reserved