BYOD(自帶裝置)趨勢下,企業面臨資安與管理雙重挑戰。Windows 8 企業版內建的 Windows To Go 允許將完整受管企業環境封裝至 USB 3.0 隨身碟,員工插上即可在個人電腦啟動安全隔離的「工作區」。本文詳述硬體需求、建立流程與使用守則。
先決條件
| 項目 | 需求 |
|---|
| 作業系統 | Windows 8 Enterprise(僅企業版內建,需軟體保障批量授權或 Windows Intune 訂閱) |
| USB 隨身碟 | Microsoft 認證 USB 3.0(早期僅 SuperTalent,後擴展至 Kingston 等),建議 ≥32 GB |
| 主機 | 支援 USB 開機(近 5 年產品均支援),不支援 Mac;USB 3.0 埠為最佳但非必須 |
建立 Windows To Go 工作區
- 將認證 USB 插入已安裝 Win8 Enterprise 的電腦,放入 Win8 Enterprise 安裝光碟/ISO。
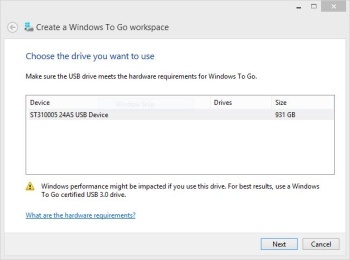
- Win+W 搜尋「Windows To Go」 → 啟動「建立 Windows To Go 工作區精靈」。
- 選取 USB 裝置 → 下一步(若按鈕灰色表示裝置不相容)。
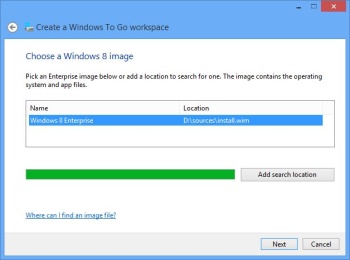
- 精靈自動尋找光碟 `Sources\install.wim` 映像檔(標準企業版映像)。
- 選擇是否啟用 BitLocker 加密(可略過)。
- 選擇開機選項:若建立電腦非目標使用電腦,選「否」→「儲存並關閉」。
使用與關鍵守則
- 必須從關機狀態插入 USB 並設定 BIOS/開機選單優先從 USB 啟動。
- 首次啟動需數分鐘硬體設定並自動重啟,之後接受授權條款、連網即可使用。
- 嚴禁運行中拔除 USB:系統會凍結等待 60 秒,超時強制關機並可能損毀工作區。
- Windows To Go 看不見主機硬碟,無法用於修復主機或救援資料。
- USB 必須直插主機板埠,不可經由 Hub。
- 可在僅有 USB 2.0 的電腦上使用(速度較慢),但建立時建議用 USB 3.0。
進階:自訂映像(選讀)
若需預裝企業應用/設定,可使用 DISM 擷取/服務映像,或透過 MDT/SCCM 建立自訂 `install.wim`,再餵給精靈。詳細步驟請參考 Microsoft TechNet 文件。
結語: Windows To Go 以極低成本解決 BYOD 資安困境,員工攜帶隨身碟即擁有合規企業環境,IT 部門集中管理映像即可統一補丁與策略,是中小企業落實資安的利器。