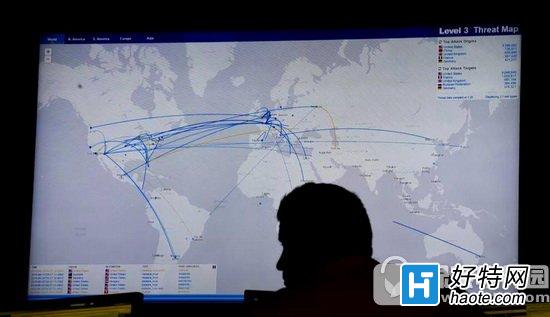
繼 WannaCry 勒索軟體後,克羅地亞安全專家 Miroslav Stampar 發現更隱蔽、危害更大的「永恆之石」蠕蟲病毒。同樣利用 NSA 洩漏的 SMB 漏洞(MS17-010),但利用 7 個漏洞利用工具(WannaCry 僅 2 個),傳播能力與破壞力呈指數級上升。
病毒特徵與傳播機制
- 利用漏洞:EternalBlue、EternalChampion、EternalRomance、EternalSynergy 等 7 款 NSA 工具,針對 SMBv1 協議。
- 兩階段傳播:
第一階段:掃描開放 445 埠的主機,植入後門組件並潛伏 24 小時。
第二階段:利用植入組件大規模橫向移動,形成僵屍網絡。
- 無勒索行為:目前未發現加密勒索模組,主要用於建立長期潛伏通道,後續可下載挖礦、遠控、勒索等惡意載荷。
- 影響範圍:未安裝 2017 年 3 月補丁 (KB4012212/KB4012216) 的 Windows 所有版本。
查殺與防護建議
- 立即安裝補丁:透過 WSUS、Windows Update 或手動下載安裝 MS17-010 修補程式。
- 封鎖 445/139 埠:防火牆策略禁止對外開放 SMB 埠,內網亦建議區段隔離。
- 啟用防毒軟體雲端查殺:主流殺毒軟體(Windows Defender、卡巴斯基、賽門鐵克等)已更新特徵碼,全盤掃描可查殺已植入組件。
- 檢查可疑服務/計劃任務:關注名稱隨機、描述為空的服務與啟動項,必要時使用 Autoruns、Process Explorer 深度分析。
- 備份關鍵資料離線保存:防範後續可能投放的勒索模組。
永恆之石雖未立即爆發破壞,但其龐大的漏洞武器庫與兩階段潛伏機制,使其成為極高威脅的 APT 級蠕蟲,企業與個用戶務必優先修補漏洞、封鎖埠口、部署終端防護。