資料外洩頻傳——維基解密震撼全球、CSDN 600 萬帳號洩露引發連鎖效應、超過 1 億組帳號密碼在網上流傳。軟體防護層層疊加仍難阻駭客,企業與個人亟需硬體級信任錨點。TPM(Trusted Platform Module)可信平台模組應運而生,成為現代資安架構的基石。
國際標準由 TCG(可信計算群組)制定的 TPM,要求具備金鑰生成/管理、高速加解密、平台完整性度量等核心能力。中國為避免核心技術受制於人,同步推進 TCM(可信密碼模組)國產化體系。密碼技術是可信計算體系的核心心臟。
TPM 內建 RSA、SHA 等加密算法硬體引擎,既是金鑰生成器也是金鑰管理器。透過 LPC 總線掛載於 I/O 控制器,可監控所有從外部載入記憶體的軟體。只要啟用 TCG 功能,任何行為都無法逃過監視。
TPM 在平台信任鏈中的定位
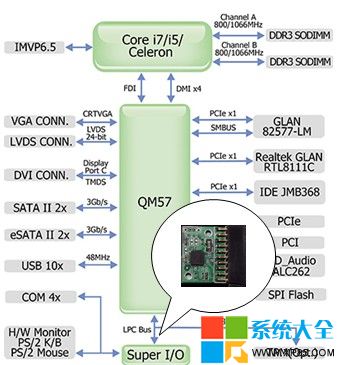
TPM 內含 RSA/SHA 硬體引擎與安全存儲
TPM 按軟體載入順序(BIOS → MBR → OS Loader → OS → 應用程式)計算哈希值並記錄於 PCR(平台配置暫存器)中,形成完整「軟體鏈指紋」。遠端驗證時,TPM 可對報告數位簽名,確保報告真實性,實現遠端認證。
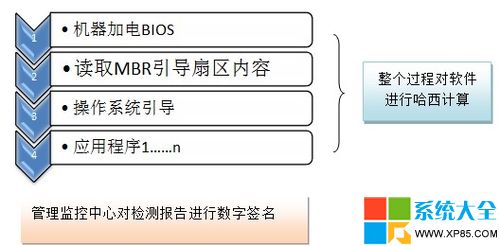
TPM 全盤加密保護硬碟資料安全
ThinkPad 等商用筆電將 TPM 與指紋辨識模組結合:
這達到最高安全等級,完美防禦實體竊取與邏輯攻擊的雙重威脅。
TPM 將信任錨點下沉至硬體層,構建從啟動到運行的完整信任鏈。對企業筆電、伺服器、物聯網裝置而言,部署 TPM 2.0 已成必選項。未來隨著 Windows 11 強制要求 TPM 2.0,這顆「資安守門神」將普及至每一台電腦,為數位生活築起堅不可摧的硬體防線。