新型變種惡意程序**偽裝為 PDF 文檔**,通過**郵件 Zip 附件**傳播,繞過多數殺毒軟件靜態查殺,**極具欺騙性**。
攻擊鏈還原
- 收到郵件,附件
發票.zip / 報表.zip / 合同.zip
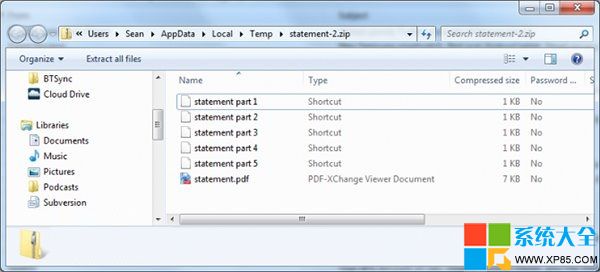
- 預覽壓縮包:僅見
文檔.pdf + 多個 快捷方式.lnk
- 解壓嘗試打開
文檔.pdf → **無法打開** (實為 .exe 可執行文件,偽裝副檔名)
- 用戶好奇點擊
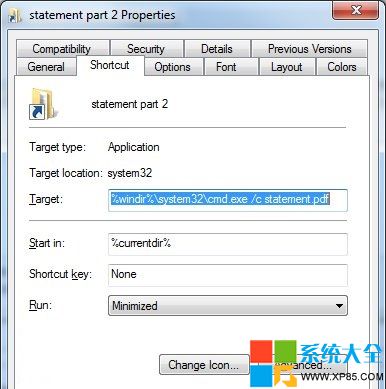
快捷方式.lnk → **惡意代碼喚醒** → 卸載偽裝 → 釋放 Payload → 感染系統
技術細節
- **副檔名欺騙**:
惡意程序.exe → 重命名為 文檔.pdf,壓縮包內顯示為 PDF
- **快捷方式觸發**:
.lnk 目標指向同目錄下的 文檔.pdf (實為 EXE),雙擊即執行
- **殺毒盲區**:壓縮包內單文件無特徵碼/啟發式規則未覆蓋,靜態掃描報「安全」
防護鐵律
- 🚫 **不解壓/不打開不明來源郵件附件**,特別是 Zip/Rar/7z
- 🔍 **顯示副檔名**:資料夾選項 → 取消「隱藏已知文件類型的擴展名」,識別雙重副檔名 (
.pdf.lnk / .pdf.exe)
- ☁️ **沙箱/虛擬機預檢**:可疑文件先丟 Sandboxie / VM / 在線沙箱 (Hybrid Analysis / VirusTotal) 行為分析
- 🛡 **啟用攻擊面縮減 (ASR) 規則**:Win10/11 Defender → 動用「阻止 Office/腳本/郵件客戶端創建可執行內容」等規則
- 📚 **安全意識培訓**:定期發送模擬釣魚郵件測試員工點擊率