中國菜刀自帶的「修改 Cookie」功能,配合 Cookie 注入/竊取的 Session ID,能在無帳密情況下直接登入網站後台。本文記錄一次對 ASPCMS 站點的實戰過程,僅供授權滲透測試/安全教學參考,嚴禁未授權測試。
前置條件
- 目標站點存在 Cookie 型 SQL 注入 或 Session ID 預測/固定 弱點。
- 已獲取合法 Session Cookie(如透過 XSS 竊取、網路嗅探、弱口令撞庫、資料庫洩露)。
- 中國菜刀(Caidao)瀏覽器模組可正常存取目標站點。
實戰步驟
- 啟動菜刀 → 選擇「瀏覽器」標籤 → 輸入目標後台 URL(如 `https://target.com/admin/`)。
- 頁面載入後,右鍵頁面空白處 → 擴展功能 → 修改 Cookie。
- 在彈出視窗中,將獲取的 Cookie 字串貼入(格式:`key1=value1; key2=value2`),常見鍵名:
`ASPSESSIONID...`、`PHPSESSID`、`admin_id`、`admin_user`、`token`、`remember_me`。
- 點擊「確定」套用 Cookie → 頁面自動重新整理 → 若 Session 有效,直接進入後台管理介面。
關鍵截圖說明(原文圖片保留)
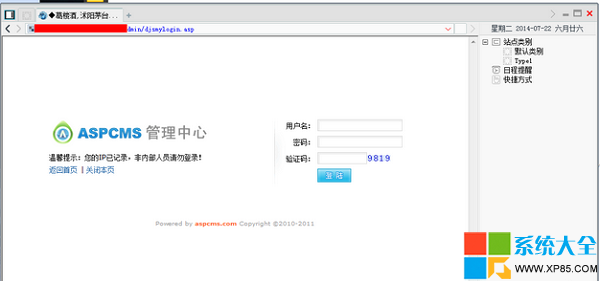
菜刀瀏覽器主介面,右鍵選單可見「擴展功能」
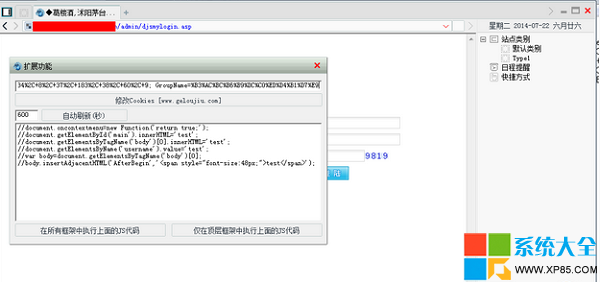
修改 Cookie 視窗,貼入竊取/預測的 Session 值
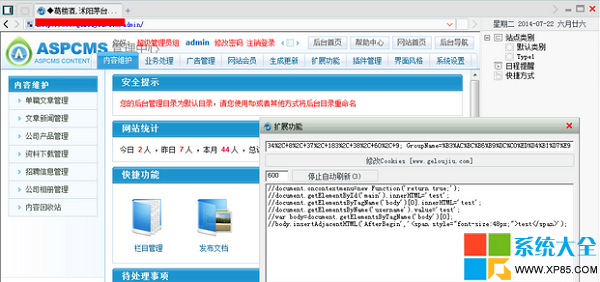
成功繞過登入進入後台管理介面
延伸思考:為何菜刀比 AhD/老兵修改 Cookie 工具更隱蔽?
- 菜刀本體簽名常被殺毒標記,但「瀏覽器模組」屬正常 HTTP 客戶端行為,流量特徵與普通瀏覽器一致,不易觸發 WAF/IDS 警報。
- 整合在滲透框架內,配合代理鏈、User-Agent 偽裝、Referer 偽造,完整模擬合法管理員瀏覽行為。
防禦對策(藍隊視角)
- Session 安全屬性:`HttpOnly; Secure; SameSite=Strict`,防止 JS 竊取/跨站傳送。
- Session 綁定:綁定 User-Agent、IP 段、裝置指紋,異常變更強制失效。
- Session 存儲加密/簽名:伺服端簽名驗證,防止偽造/篡改 Cookie 內容。
- 後台多因子認證 (MFA):即使 Cookie 劫持成功,仍需第二因子(TOTP/簡訊/硬體金鑰)。
- 異地/異常登入告警:記錄登入 IP、裝置、時間,觸發風控規則(如異地 30 分鐘內登入 → 強制登出要求驗證)。
- WAF 規則:檢測 Cookie 中 SQL 注入特徵、異常長度、高風險字元,攔截惡意請求。
法律與道德提醒
《中華人民共和國網絡安全法》第 27 條:任何個人和組織不得從事非法侵入他人電腦資訊系統、竊取資料等活動。本文技術僅限於已取得書面授權的滲透測試項目、CTF 比賽、自建靶場教學。未經授權測試屬違法行為,後果自負。
技術本身無善惡,使用者須守法律底線與職業道德。藍隊同仁請優先部署上述防禦,將攻擊面壓縮至最小。