剛拿到 Linux VPS,服務商提供的默認 Root 密碼通常簡單、有規律、甚至公開於郵件/控制台,極易遭暴力破解。首要安全動作:立即通過 Putty SSH 連接修改為高強度隨機密碼。本文提供圖文全流程與加固清單。
ssh / PowerShell / Windows Terminal。root@VPS_IP (或 IP,Port 22),Connection Type 選 SSH。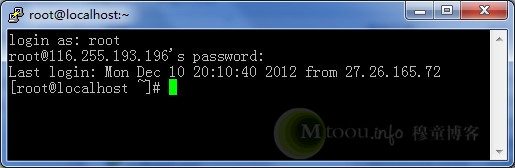
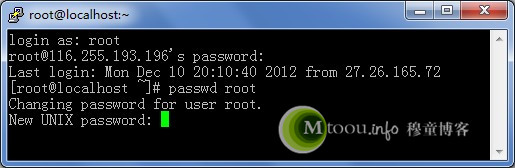
login as: 輸入 root,回車;password: 輸入默認密碼 (不顯示字符),回車。登入成功顯示 [root@hostname ~]#。passwd rootNew password: 輸入新密碼 (不顯示),回車;Retype new password: 再次輸入相同新密碼,回車。passwd: all authentication tokens updated successfully. 即成功。exit 退出,重新用新密碼登入驗證。!@#$%^&*()_+-=[]{}|;:,.<>?)/etc/ssh/sshd_config:PermitRootLogin noPubkeyAuthentication yesPasswordAuthentication no (需先部署 SSH 金鑰)systemctl reload sshdPort 22222 (避開常見掃描端口)systemctl reload sshdyum install -y fail2ban / apt install -y fail2ban/etc/fail2ban/jail.local:[sshd]enabled = trueport = 22222filter = sshdlogpath = /var/log/auth.logmaxretry = 3bantime = 3600systemctl enable --now fail2ban「拿到 VPS 先改密、禁 Root、換端口、上 Fail2Ban」四步走,將暴力破解風險降低 99%+,為後續業務部署鋪平安全基石。