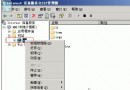
上傳目錄、快取目錄、使用者素材目錄若保有「執行」權限,駭客上傳 .asp/.aspx/.php 惡意腳本即可直接執行,植入 Webshell 控制整台伺服器。Windows Server 2008 IIS 7 預設較 2003 安全,但仍需手動收斂權限。
在該目錄建立 test.asp 內容 <%=\"test\"%>,瀏覽器訪問應回傳 403.3 Forbidden 或 404,而非執行結果。
appcmd set config "Default Web Site/uploads" -section:system.webServer/handlers /accessPolicy:Read
適合自動化部署腳本。