IIS 5.0 內建 FTP 服務雖方便,但預設設定存在多處安全隱患。本文提供七大強化措施:停用匿名登入、啟用日誌稽核、精細權限控制、磁碟配額限制、IP 存取限制、群組原則強化密碼與帳號鎖定,打造企業級安全 FTP 環境。
一、停用匿名登入
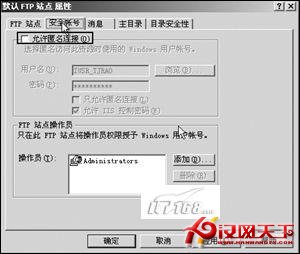
- 「Internet 服務管理員」→ 展開本機 → 右鍵「預設 FTP 站台」→「內容」
- 「安全性帳號」索引標籤 → 取消勾選「允許匿名連線」
- 確定 → 使用者必須使用合法帳號登入
二、啟用日誌記錄
- 「FTP 站台」索引標籤 → 勾選「啟用日誌記錄」
- 日誌儲存於事件檢視器,記錄存取時間、用戶端 IP、登入帳號等
- 故障排查、入侵偵測、合規稽核的關鍵依據
三、精細設定使用者存取權限 (NTFS 權限)
範例:CCE 資料夾僅允許 CCEUSER 讀/寫/修改/列出,拒絕其他所有人。
- 資料夾右鍵 →「內容」→「安全性」索引標籤
- 移除
Everyone 群組
- 「新增」→ 輸入
CCEUSER → 確定
- 勾選:修改、讀取與執行、列出資料夾內容、讀取、寫入
- 確定套用
四、啟用磁碟配額限制儲存空間
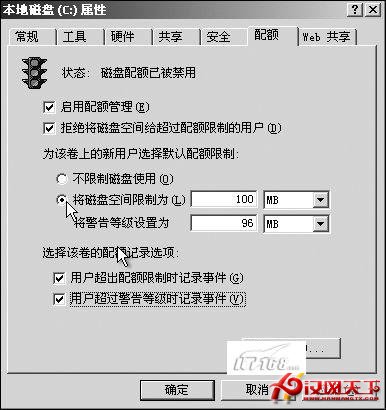
- 資源管理員 → 磁碟機右鍵 →「內容」→「配額」索引標籤
- 勾選「啟用配額管理」+「拒絕超過配額限制的使用者使用磁碟空間」
- 預設配額:限制 100 MB,警告層級 96 MB
- 勾選「超過配額/警告層級時記錄事件」
- 「配額項目」→「新增配額項目」→ 指定
CCEUSER 同樣參數
五、TCP/IP 存取限制 (IP 封鎖/允許清單)
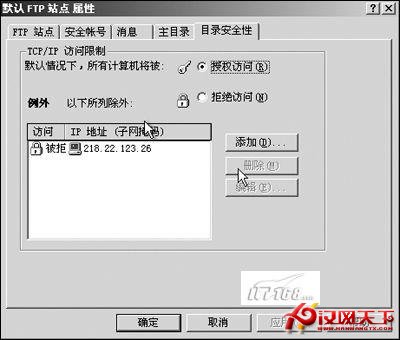
- 「目錄安全性」索引標籤 → 選擇「授與存取權」→「下列項目除外」
- 「新增」→ 選擇「單一電腦」→ 輸入惡意 IP → 確定
- 亦可新增「網域」或「IP 範圍」進行區段封鎖
六、群組原則強化帳號安全
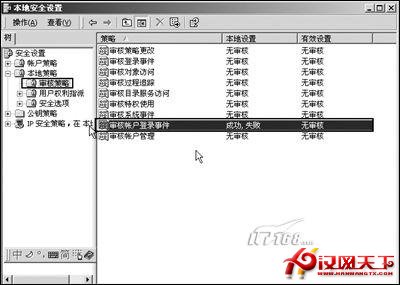
- 控制台 →「管理工具」→「本地安全性原則」
- 稽核登入事件:「本地原則」→「稽核原則」→「稽核帳號登入事件」→ 勾選「成功」+「失敗」
- 密碼複雜度:「帳號原則」→「密碼原則」→「密碼必須符合複雜性需求」→「已啟用」
- 最小密碼長度:同頁面「密碼長度最小值」→ 設定 8 碼以上
- 帳號鎖定:「帳號鎖定原則」→「帳號鎖定臨界值」→ 設定 5 次錯誤鎖定、「鎖定時間」→ 30 分鐘
七、定期修補與監控
- 套用最新 IIS/Windows 安全性更新
- 監控事件日誌異常登入嘗試
- 考慮改用 SFTP/FTPS 加密傳輸,淘汰明文 FTP
七大措施層層設防,從身分驗證、存取控制、資源限制、網路層封鎖到帳號原則,將 IIS FTP 從「預設不安全」提升至「企業可用」等級。