 Linux 防禦 DDoS 攻擊實戰:DDoS Deflate 自動封鎖腳本部署與調優指南
前言:軟體層面緩解 DDoS 的最後防線 面對分散式阻斷服務攻擊,硬體防火牆 (硬防) 固然最佳,但成本高昂。DDoS Deflate 這款輕量 Shell 腳本,透過
Linux 學習資源大全:從入門到精通的經典電子書、白皮書與官方指南下載彙總
前言:系統化學習 Linux 的資源地圖 Linux 知識體系龐大,優質的結構化教材能避免碎片化學習。本文整理 25 類經典資源,涵蓋入門、系統管理、網路服務、程式開發、
Linux rm 指令完全指南:刪除檔案與目錄的參數詳解、風險防範與最佳實務
rm 指令核心語法 rm [選項] 檔案或目錄... 關鍵參數對照表 參數長參數功能風險等級 -f--force忽略不存在檔案、不提示確認、覆蓋唯讀檔案高
CentOS 打造 Linux 路由器實戰:靜態路由、IP 轉發與 Quagga 動態路由協議部署
前言:為什麼選擇 Linux 做路由器? Linux 核心內建完整的網路協定堆疊,支援 IPv4/IPv6 轉發、防火牆 (iptables/nftables)、QoS
Linux PDF 編輯工具大比拚:PDFedit、Scribus、Flpsed、GIMP 功能與安裝全指南
前言:Linux 下 PDF 編輯工具百花齊放 不同於 Windows 的 Adobe Acrobat 獨大,Linux 生態提供多樣化的開源 PDF 編輯方案,各有專長
 Ubuntu 10.10 引入 uTouch 1.0 多點觸控架構:Linux 桌面觸控新紀元
重大里程碑:Canonical 正式整合多點觸控堆疊 2010 年,Canonical 宣佈 Ubuntu 10.10 (Maverick Meerkat) 將內建 uT
Linux 新手必知的 10 大基礎觀念:從大小寫敏感到隱藏檔管理
前言:建立正確的 Linux 思維模型 從 Windows 遷移至 Linux,最大的障礙非指令語法,而是底層哲學差異。掌握以下 10 項核心觀念,能避開 90% 新手常
Windows CE 跨程序記憶體注入原理與 PerformCallBack4 實作詳解
背景與挑戰 Windows CE 採用獨特的 Slot 記憶體架構,傳統桌面 Windows 的全域鉤子、遠端執行緒注入 (CreateRemoteThread) 等技術
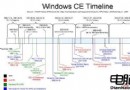 Windows CE 嵌入式作業系統演進史與核心架構深度解析
什麼是 Windows CE? Windows CE (Windows Embedded Compact) 是微軟專為資源受限嵌入式裝置設計的模組化即時作業系統。不同於桌
 Ubuntu 系統檔案加密傳輸實戰:GPG 金鑰管理與 Nautilus 圖形化操作
前言:資料傳輸加密的必要性 網路環境充滿竊聽與竄改風險。Ubuntu 內建 OpenSSH 提供加密通道,但檔案落地後仍為明文。結合 GnuPG (GPG) 非對稱加密與
Linux 檔案與目錄操作全攻略:從命名規則到目錄樹架構
檔案命名規則與類型 命名字符:英數字、底線 _、點號 .、連字號 -,長度上限 255 字元。 隱藏檔:以 . 開頭,ls -a 顯示。 三大類型: 一般檔案(資料、
Linux 修改密碼完整指南:passwd 指令用法與 Root 特權差異
passwd 指令核心流程 Linux 提供 passwd 指令讓用戶自主變更密碼,流程嚴格遵循三步驟驗證: 輸入舊密碼:驗證用戶身份,錯誤即終止。 輸入新密碼:系統檢
Linux用戶登入機制詳解:從多用戶架構到Shell提示符
Linux 多用戶架構核心概念 Linux 設計為真正的多用戶、多任務作業系統。每位使用者必須經過「認證 → 授權 → Shell 交互」三階段才能使用系統資源。理解登入
Linux系統防駭指南:保護Root權限與啟動安全的實戰技巧
前言:Linux安全防護的核心思維 Linux作為多用戶、多任務的開源作業系統,廣泛應用於伺服器與開發環境。然而,其開放特性也使得系統一旦被駭客取得Root權限,將面臨災
Linux 防火牆框架深度解析:Netfilter 五大核心組件與 iptables/nftables 實作
Linux 核心網路封包處理的靈魂是 Netfilter 框架。它在核心協定棧的五個關鍵點掛載 Hook,讓核心模組(如 iptables、nftables、連線追蹤、N
忘記 Ubuntu Root 密碼?單用戶模式與 GRUB 參數修改實戰教學
Ubuntu 預設鎖定 Root 帳號(無密碼),日常透過 sudo 提權。若忘記一般使用者密碼,或需直接設定 Root 密碼,可透過 GRUB 進入單用戶模式(Root
Linux 伺服器安裝後必做的 7 項優化與安全加固清單
伺服器上架前,務必完成基礎優化與安全加固,降低攻擊面、釋放資源、建立可觀測基線。以下 7 項為生產環境最小必要動作清單。 1. 關閉不需要的服務——縮小攻擊面、省資源
Linux Telnet 服務完整部署與安全強化指南
Telnet 為明文傳輸協定,生產環境強烈建議改用 SSH。但在舊系統維護、網路設備管理、教學實驗等場景仍可能需要部署 Telnet。本文詳細說明 Red Hat/Cen
Linux 多 CPU 負載均衡與執行緒遷移機制:load_balance、migration_thread、pull_task 深度解析
CentOS 5.5 修改 Apache 預設端口 80 為自訂端口 (含 SELinux 端口標記)
Kickstart 自動安裝中創建 LVM 邏輯卷完整配置範例
Unix 系統程式設計實作:my_copy 檔案複製效能測試與 vmstat 監控分析
iptables hashlimit 模塊深度解析:基於令牌桶的連接限速實戰與參數全解
IPsec Site-to-Site VPN 實驗配置範例 (Cisco 路由器)
NAND Flash 壞塊跳過與 nand scrub 強制擦除操作指南
Nginx 防盜鏈配置詳解:基於 Referer 與 ngx_http_accesskey_module 兩種方案
Linux 系統故障診療全攻略:從核心排錯思路到網路故障分層解析
Linux 共享記憶體實作 PHP 記憶體佇列:SHM + 信號量同步、環狀緩衝區、序列化存儲、多進程安全
