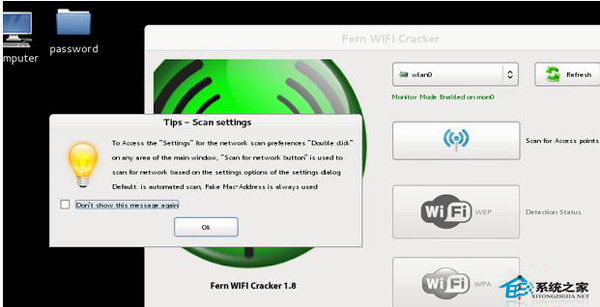
Kali Linux 內建多款無線滲透測試工具,Fern Wifi Cracker 以 Python 開發的圖形化介面,整合了掃描、抓包、字典攻擊、WPS PIN 破解等功能,操作流程直觀,適合無線安全評估入門。本文詳細記錄工具啟動、介面選擇、攻擊模式配置與結果解讀完整流程。
# 工具路徑
cd /usr/share/fern-wifi-cracker

# 啟動圖形化介面
python execute.py
# 或 python3 execute.py (Kali 2020+)
前置需求: 無線網卡必須支援監聽模式。建議使用外接 USB 無線網卡(如 Alfa AWUS036NHA, TP-Link TL-WN722N v1),內建網卡多不支援或驅動受限。
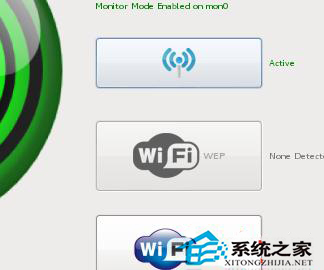
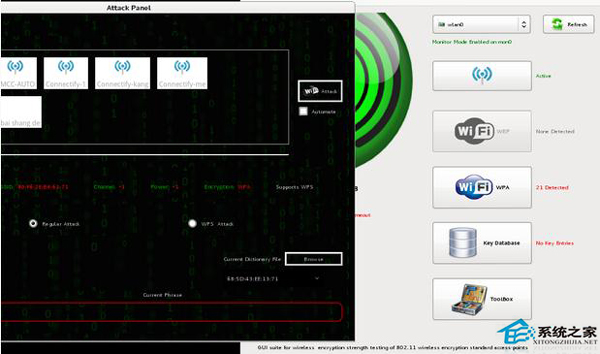
wlan0, wlan1)airmon-ng start wlan0wlan0mon 或 wlan0 並顯示「監聽模式已啟用」| 模式 | 適用加密 | 原理 | 所需條件 |
|---|---|---|---|
| WEP 攻擊 | WEP | ARP 重播、碎片攻擊、KoreK 攻擊 | 足夠 IVs(初始向量),通常需 20,000+ |
| WPA/WPA2 字典攻擊 | WPA-PSK, WPA2-PSK | 抓取 4-way handshake → 離線字典破解 | 字典檔、目標連線裝置產生 handshake |
| WPS PIN 攻擊 | 啟用 WPS 的 AP | 暴力破解 8 位數 PIN 碼 | AP 未鎖定 WPS、支援 Reaver/Bully |
| 自動模式 | 綜合 | 依加密類型自動選擇策略 | 無特殊要求 |
/usr/share/wordlists/rockyou.txt.gz(需先解壓)或自訂字典
# 內部流程:
1. airodump-ng 監聽目標通道抓取 handshake
2. aireplay-ng 發送去認證封包
3. 成功抓取 handshake 後,aircrack-ng 載入字典離線破解
4. 破解成功顯示 KEY FOUND: [密碼]
nmcli dev wifi connect "ESSID" password "密碼"| 問題 | 原因 | 解決 |
|---|---|---|
| 介面不支援監聽模式 | 驅動/硬體限制 | 更換支援 monitor mode 的 USB 無線網卡 |
| 掃描無結果 | 介面未啟用、頻道鎖定、訊號太弱 | 重啟網卡、調整天線、靠近目標 |
| Handshake 迟迟抓不到 | 無裝置連線、去認證被忽略、通道跳躍 | 鎖定通道 -c 頻道、確認有客戶端連線、嘗試不同去認證方式 |
| 字典攻擊失敗 | 密碼不在字典、字典太小 | 使用大型字典、規則變異、混合掩碼攻擊 |
| WPS 攻擊卡住 | AP 鎖定 WPS、速率限制 | 等待解鎖、調整延遲參數、嘗試 Pixie Dust 攻擊 |
⚠️ 嚴正聲明: 本文僅供授權滲透測試、教學研究、自有網路安全評估使用。未經書面授權破解他人 WiFi 密碼屬違法行為,可能觸犯《刑法》第 359 條(非法存取電腦系統罪)及相關電信法規。實務操作務必取得書面授權範圍、簽署 RoE(交戰規則)、保留完整日誌與報告。
Fern Wifi Cracker 以直觀 GUI 降低無線滲透門檻,但核心仍仰賴 Aircrack-ng 套件。深入掌握底層指令(airmon-ng, airodump-ng, aireplay-ng, aircrack-ng)才能應對複雜實戰場景,建立完整的無線安全評估能力體系。
Ubuntu 搭建 J2EE 開發環境:JDK 7、Tomcat、MySQL 5.6、Eclipse JavaEE 完整安裝配置
Linux 修改 IP 位址完整指令集:即時生效 vs 永久生效、NetworkManager/nmcli 現代做法
Zabbix 整合 Telegram 報警機制:安裝客戶端、啟用 API、本地監聽、腳本發送
Linux 系統將 Sublime Text 固定到啟動器的完整教學
Linux 掛載 NTFS 格式 USB 隨身碟提示 unknown filesystem 解決方案
Linux 刪除 Swap 交換文件/分區殘留文件:.swp 恢復文件清理與 Vim 會話管理