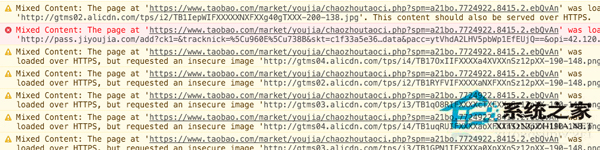
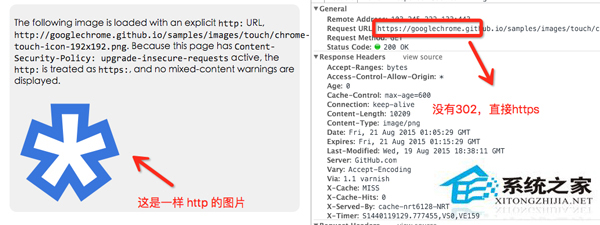
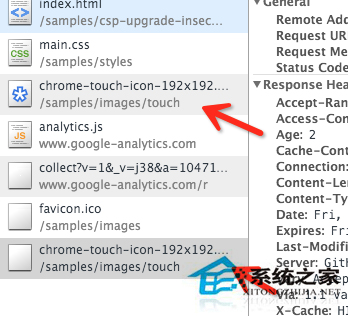
HTTPS 頁面載入 HTTP 資源 (圖片、iframe、腳本) 會觸發瀏覽器「混合內容」警告或直接阻擋。W3C upgrade-insecure-requests CSP 指令可指示瀏覽器自動將頁面內所有 HTTP 請求升級為 HTTPS,零代碼修改即時生效。
# Nginx
add_header Content-Security-Policy "upgrade-insecure-requests";

# Apache
Header always set Content-Security-Policy "upgrade-insecure-requests"
<img src="https://example.com/img.jpg">。<a href="https://..."> 仍保持 HTTP,使用者點擊才導向。Content-Security-Policy-Report-Only 觀察違規報告。單一標頭即可解決歷史 HTTP 資源遷移痛點,是 HTTPS 全站化的關鍵加速器。