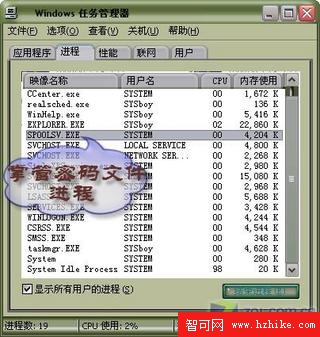
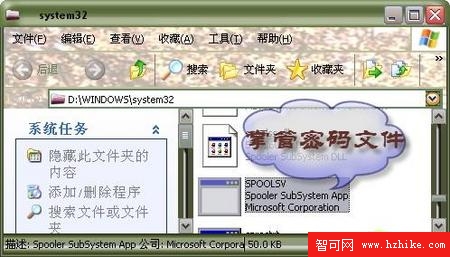
僅在「使用者帳號」設密碼遠不夠。XP 預設允許無密碼 Administrator 進入安全模式命令列,駭客可用 net user 新增管理員帳號入侵;或替換 SPOOLSV.EXE 繞過登入驗證。必須透過「本地安全性原則」(secpol.msc) 建立強健密碼策略並重命名 Administrator。
前提:FAT32 分割區、Administrator 帳號名無中文字。
手法:開機 F8 進「帶命令提示字元的安全模式」→ 選 Administrator → net user USERa 123456 /add → net localgroup administrators USERa /add → 重開機以新帳號登入。
防範:
convert c: /fs:ntfs)增加入侵難度。原理:無密碼帳號的 SPOOLSV.EXE 會記住自動登入。複製無密碼系統的 SPOOLSV.EXE 覆蓋目標系統同檔(FAT32 用啟動碟,NTFS 用 NTFS for DOS 或多重開機覆蓋) → 重開機直接進入桌面。
副作用:切換/登出使用者仍需密碼,休眠功能損壞。
防範:同案例一,改用 NTFS、設密碼策略。
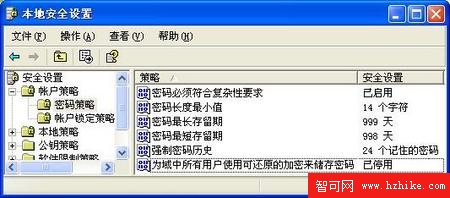
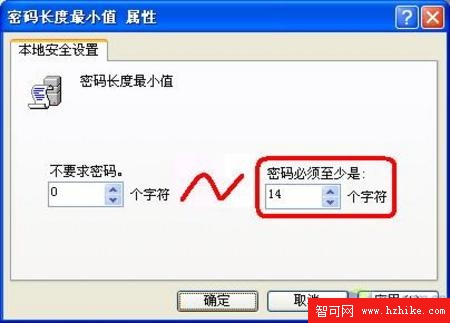
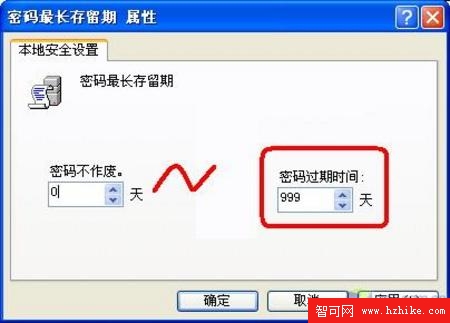
執行 secpol.msc → 「帳號原則→密碼原則」設定:
Hello!Is it my PassWord? → H!IimPw?)。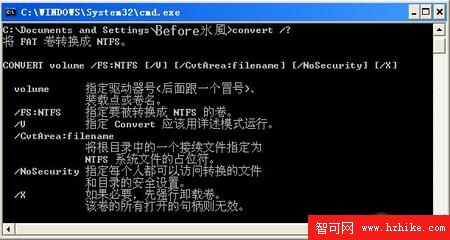
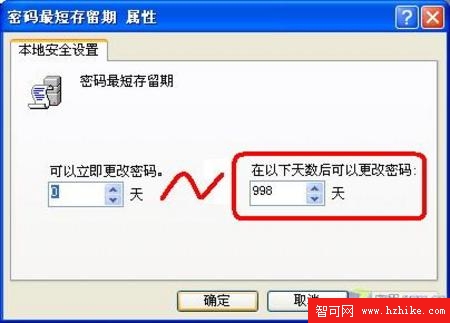
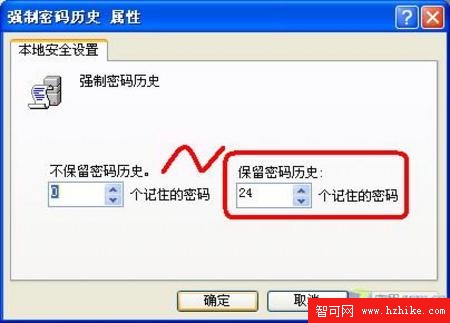
「本地安全性原則」→「本機原則→安全性選項」→「重新命名系統管理員帳號」,改為難以猜測名稱(如 SysAdmin_2024),大幅降低暴力破解成功率。
結合 NTFS、強密碼策略、重命名內建管理員,打造堅不可摧的 XP 密碼防線。