前言:看似安全的「自動登出」藏著什麼秘密?
Windows XP 引入的「自動登出」功能,在電腦閒置一段時間後自動登出目前使用者,乍看之下保護了隱私。但本文將揭露一個鮮為人知的漏洞:熱鍵服務在自動登出後仍持續運作,讓具備管理員權限的電腦在「假登出」狀態下,仍可被熱鍵操控,造成潛在安全風險。
核心概念釐清
1. 熱鍵
熱鍵是啟動程式或執行特定功能的鍵盤組合(如 Ctrl+Alt+N 開啟記事本)。使用者可自訂熱鍵啟動常用軟體,大幅提升效率。
2. Windows XP 的「自動登出」
不同於螢幕保護程式的「鎖定」,自動登出會將使用者登出並回到歡迎畫面,但所有後台程式仍持續執行,屬於「假登出」。此時熱鍵服務並未停止,這就是漏洞的根源。
漏洞運作機制
- 管理員登入系統並設定多個熱鍵啟動程式(如瀏覽器、遠端工具、指令碼等)。
- 管理員離開電腦,系統經過閒置時間觸發「自動登出」,回到歡迎畫面。
- 此時熱鍵服務仍在背景運行。任何人走到電腦前,雖無法進入桌面,但按下熱鍵組合即可啟動對應程式。
- 惡意使用者可利用此特性:開啟大量程式耗盡資源、啟動網路敏感工具、執行破壞性指令碼等,實質控制半個系統。
實際攻擊情境
- 開啟 N 個大型程式導致系統癱瘓(拒絕服務)。
- 啟動已設定熱鍵的 FTP 用戶端、遠端桌面連線、腳本工具等,竊取資料或植入惡意碼。
- 若熱鍵綁定系統關鍵指令(如
shutdown),可直接關機/重開機。
風險評估與防範對策
風險等級:低~中(需多重條件同時成立)
- 受害者必須為管理員且已設定熱鍵。
- 系統未設定螢幕保護程式密碼。
- 攻擊者需具備實體存取權與熱鍵知識。
防範建議
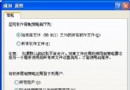
- 啟用螢幕保護程式密碼:「顯示內容」→「螢幕保護程式」→ 勾選「恢復時顯示歡迎畫面」並設定密碼。這會真正鎖定工作階段,停止熱鍵服務。
- 避免為敏感程式設定熱鍵:特別是網路工具、系統管理指令、關機腳本等。
- 公共場所(網咖、辦公室)強制關閉自動登出:透過群組原則或電源選項設定「永不」自動登出。
- 使用 Win+L 快速鎖定:離開座位前養成手動鎖定習慣,比依賴自動登出更可靠。
結語
雖然此漏洞被廣泛利用的機率極低,但「不怕一萬,只怕萬一」。理解熱鍵服務與自動登出的交互機制,並採取上述防範措施,才能真正守護 Windows XP 系統的安全邊界。