Windows 2000 使用群組原則進行安全性管理。群組原則具有繼承性與累積性,影響 Active Directory 容器中所有電腦。透過群組原則物件(GPO)管理,GPO 附加於站台、網域或組織單位(OU)的階層結構中。
GPO 套用順序遵循 LSDOU:
後套用的原則優先級高於先套用者。若電腦屬於某網域,網域與本機原則衝突時以網域原則為準;若電腦離開網域,則套用本機群組原則。
電腦加入實作 Active Directory 的網域時會處理本機 GPO,即使勾選「封鎖原則繼承」,本機 GPO 仍會被處理。
可在特定 GPO 啟用「強制」選項,防止較低層級容器(如 OU)覆寫該原則。例如在網域層級強制 GPO,則該原則將套用至所有 OU,OU 無法覆寫。
用於單獨電腦或將特定安全性設定套用至網域成員。在 Active Directory 環境中,本機安全性原則優先級最低。
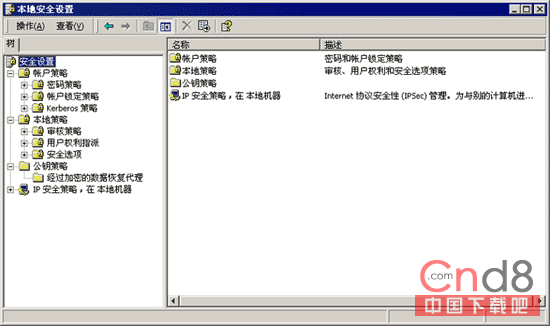
圖 1:本機安全性設定主控台
Windows 2000 Internet 資訊服務 (IIS) 管理實務:連線控制、設定備份還原與伺服器維護核心操作
Windows Server 2003 伺服器安全配置實戰:從檔案系統到服務精簡
Windows Server 2003 內建記憶體釋放工具 Empty.exe 使用教學
Windows 2000 常見故障排除手冊:安全日誌滿載、記憶體/磁碟/處理器/網路瓶頸監控指標完整彙整
Windows 2000 電源管理完全指南:ACPI 技術與電源方案配置實務
Windows Server 2003 群組原則疑難排解六大經典案例與 GPMC/RSoP 實戰技法
Windows Server 2003 映像部署至 RIS 伺服器:CD 映像建立與 RIPrep 自訂映像上傳完整指南