Windows Server 2008 作為企業級伺服器作業系統的主流選擇,其穩定性直接關係到業務連續性。然而,一個被稱為「SMBv2 漏洞」的安全缺陷,正讓無數管理員寢食難安。這個漏洞不僅會導致伺服器藍屏死機(BSOD),更可能被攻擊者利用執行任意代碼,完全控制伺服器。本文將深入剖析該漏洞的技術細節、攻擊演示及臨時緩解方案,助您在官方補丁發布前筑牢防線。
該漏洞主要威脅運行 Windows Server 2008 的伺服器,同時對 Windows Vista 亦有影響。考慮到 Vista 市場佔有率極低,攻擊者將矛頭直指企業核心資產:郵件伺服器、Web 伺服器、資料庫伺服器、域控制器等。一旦攻擊得逞,伺服器將發生藍屏停止服務,且因多數伺服器無專用顯示器,管理員往往無法第一時間發現,導致業務中斷時間延長。
據 Gartner 數據,2007 年全球出貨伺服器中 Windows 佔比達 66.8%,且 Server 2008 佔據主流。估算全球約五分之一的伺服器運行該系統,攻擊面極廣。
漏洞根因在於 SRV2.SYS 驅動程序未能正確處理畸形數據結構請求。攻擊者構造惡意 SMBv2 封包發送至目標伺服器,觸發越界記憶體引用,進而實現任意代碼執行。
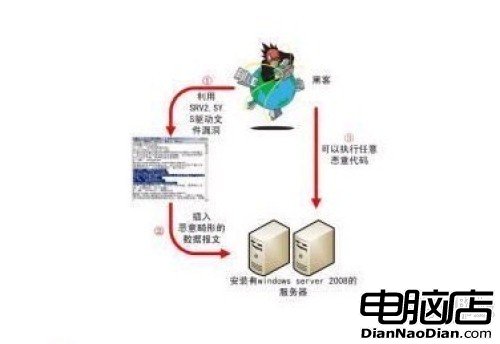
形象比喻:SMB 協議如同大橋檢查站,正常僅核對貨車標註噸位。攻擊者讓超載貨車偽裝合格噸位通過檢查,因缺乏實際稱重(邊界檢查),導致橋樑坍塌(藍屏/代碼執行)。
知識補充:SMB (Server Message Block) 是微軟開發的網絡傳輸協議,用於文件、打印機、串口等資源共享及進程間通信。SMBv2 為其升級版,隨 Vista/Server 2008 引入。
安天實驗室進行了受控環境下的攻擊演示,流程如下:
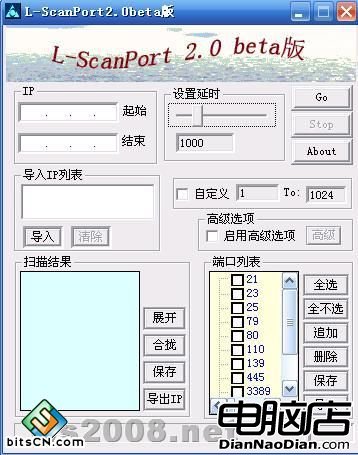
使用內部測試程序(不可外流)配合 L-ScanPort 等端口掃描工具。
掃描內網段(如 192.168.1.1/24),勾選 445 端口(SMB 服務默認端口)。發現開放 445 且運行 Server 2008 的主機即為潛在目標。
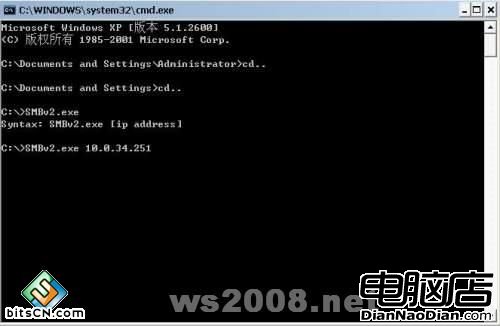
在攻擊機 CMD 下執行:SMBv2.exe [目標IP],瞬間觸發目標伺服器藍屏。
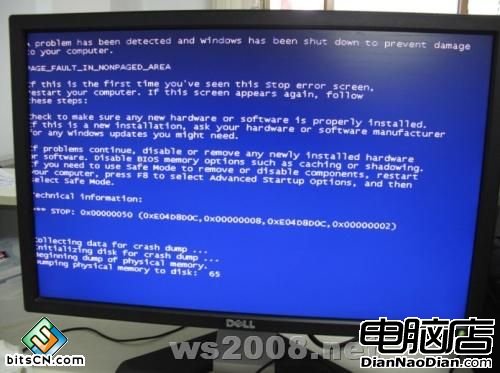
目標伺服器顯示經典藍屏畫面,服務徹底中止。
官方補丁預計 10 月第二周發布,在此之前,管理員必須在防火牆層面封鎖 139 和 445 端口的所有未經請求入站連接。代價是:內網文件/打印機共享功能將不可用。這是典型的「安全與可用性」權衡,建議:
安全研究員發現,該漏洞並非僅能造成拒絕服務。微軟曾判定「無法實現代碼執行」的結論已被推翻:新利用技術可繞過防護,植入後門、木馬,實現遠程代碼執行 (RCE),進而完全控制伺服器。若文件伺服器淪陷,企業核心數據將面臨裸奔風險。當前全球黑客社區正瘋狂分析此漏洞,基於此漏洞的蠕蟲風暴極可能隨時爆發。
SMBv2 漏洞揭示了協議實現中邊界檢查缺失的經典教訓。對企業而言,這不僅是打補丁的問題,更是重新審視「暴露面最小化」原則的契機:非業務必要端口默認拒絕、關鍵資產微隔離、建立漏洞應急響應機制。補丁發布前,請務必執行端口封鎖與流量監控;補丁發布後,請在驗證無誤後 72 小時內完成全網推送。安全,容不得僥倖。