使用 Foxmail 等郵件用戶端收發信件時,你有留意過「原始資訊」功能嗎?它記錄了郵件從寄出到收取的完整軌跡,是識別垃圾郵件、追查駭客攻擊、防範惡意程式的關鍵證據。本文以 Foxmail 為例,手把手教你解讀郵件標頭,掌握五大實戰應用場景。
在 Foxmail 收件匣中,對目標郵件點擊滑鼠右鍵 → 選擇「原始資訊」。彈出視窗中「標頭資訊」區塊即為核心分析對象(見圖 1)。
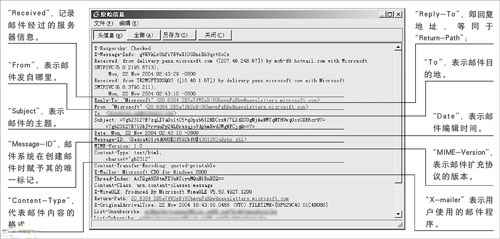
圖 1:郵件標頭資訊範例
提示:每封郵件標頭結構略有不同,以「X-」開頭的欄位為廠商自訂資訊(如 X-Kaspersky 表示經過卡巴斯基掃毒),但核心欄位格式皆遵循 RFC 5322 標準。
郵件並非直達,而是經由多台郵件伺服器轉遞。每經過一台伺服器,系統自動在標頭最上方插入一筆 Received 記錄。因此 閱讀順序由下而上:最底層的 Received 為寄件者首發伺服器,最頂層為收件者郵件伺服器接收時刻。
範例中郵件路徑:delivery.pens.microsoft.com → mc6-f8.hotmail.com → 使用者收取。每筆 Received 含時間戳記、伺服器主機名、IP、郵件系統軟體(如 Postfix、Exchange)等。若收到攜帶木馬的郵件,這串鏈路即為追查與舉報的鐵證。
垃圾郵件常偽造寄件者顯示名稱,隱藏真實信箱。但若對方企圖誘導回覆,Return-Path 或 Reply-To 欄位極大機率保留真實收信位址。將此位址加入黑名單,即可有效攔截同源垃圾信。
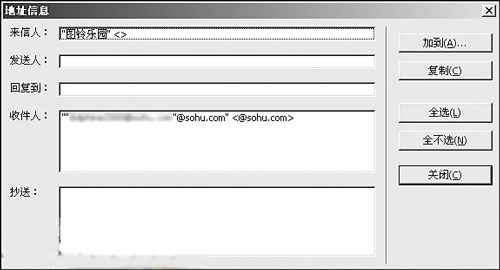
圖 2:垃圾郵件僅顯示中文名稱無信箱
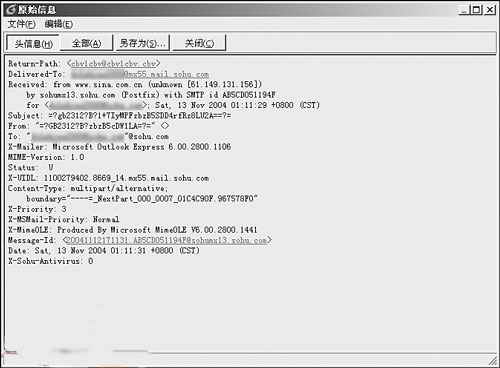
圖 3:Return-Path 揭露真實發送位址 cbv1cbv@cbv1cbv.cbv
限制:僅對「期望回覆」的垃圾郵件有效;大量散發型垃圾郵件常偽造或留空回覆位址。
駭客可偽造寄件者、Received、Message-ID 等欄位,但最後一筆 Received 是收件端自家郵件伺服器自動寫入,無法偽造。提取該筆記錄中的 IP(如圖 1 的 207.46.248.67),直接在防火牆或郵件伺服器層級封鎖,即可阻斷該伺服器後續發送的垃圾郵件。
收到可疑郵件不敢開啟?在「原始資訊」視窗點擊「全部」按鈕,郵件完整內容(含 HTML 原始碼、附件編碼)以純文字呈現,完全不會觸發惡意腳本或載入遠端圖片,安全確認內容後再決定是否正常開啟。
早年訂閱的電子報想退訂卻找不到網址?標頭中的 From、List-Unsubscribe、X-Mailing-List 等欄位常直接記錄寄發系統網址(如圖 1 的 From: "Microsoft"),循線即可找到退訂入口。
Outlook Express、Outlook 同樣支援查看郵件原始資訊(Outlook:開啟郵件 → 檔案 → 內容 → 內容屬性 → 網際網路標頭),操作邏輯一致,可舉一反三。
掌握郵件標頭解讀,不僅能有效過濾垃圾郵件,更能在遭遇社交工程攻擊、商務郵件詐騙(BEC)時保留關鍵鑑證證據。建議養成對可疑郵件「先看標頭,再決定開不開」的習慣,為郵件安全加把鎖。