| 模式 | 別名 | 資料通道發起方 | 流程說明 |
|---|---|---|---|
| PORT | 主動/標準 | 伺服器 (從 TCP 20) | Client 送 `PORT h1,h2,h3,h4,p1,p2` 告知自開埠 N → Server 從 20 主動連 Client:N |
| PASV | 被動 | Client | Client 送 `PASV` → Server 回 `227 Entering Passive Mode (h1,h2,h3,h4,p1,p2)` 告知自開埠 M → Client 主動連 Server:M |
安裝預設同時啟用 PORT 與 PASV,最大相容性。
Domains → `your.domain` → Settings → Advanced → 取消勾選 Allow passive mode data transfers。
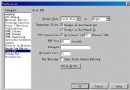
Local Server → Settings → Advanced → PASV port range 填入 `60000-60020`(建議 ≤20 埠)。同步於邊界防火牆/路由器開放此範圍。
工具 → 網際網路選項 → 進階 → 勾選 使用被動 FTP (相容防火牆/DSL),需 IE 6.0+。
227 Entering Passive Mode (192,168,0,108,8,51) # 實際為 192.168.0.108:2099公網 Client 無法連線私有 IP。解決:Serv-U Domain → `Enabledynamicdns` → 申請動態域名 (如 tz0.com) 填入 Key → Settings → Advanced → `Allow passive mode data transfers` IP 欄留空 (撥號) 或填固定公網 IP。Serv-U 將自動查詢公網 IP 並回報給 Client。
Server 從 TCP 20 主動連 Client 高位埠,Client 端個人防火牆/NAT 常阻擋。建議:優先引導 Client 使用 PASV,或於 Client 端開放入站高位埠。
| 角色 | PORT 模式風險 | PASV 模式風險 |
|---|---|---|
| Client 端防火牆 | 高:需允許「外部主動連入」高位埠 | 低:Client 主動發起外連,通常允許 |
| Server 端防火牆 | 低:僅 TCP 20/21 | 中:需開放大範圍高位埠 (PASV port range) |