Server 2008 預設安全策略大幅收緊,遠程桌面 (RDP) 連接需依次通過網絡發現、防火牆例外、用戶授權、端口一致性四大關卡。本文提供逐關卡的圖形化/命令行雙模式解鎖指南,確保「授權用戶、正確端口、最小暴露面」安全連接。
客戶端「網絡鄰居」看不到服務器,RDP 連接超時/找不到主機。
控制面板 → 網絡和共享中心 → 更改高級共享設置;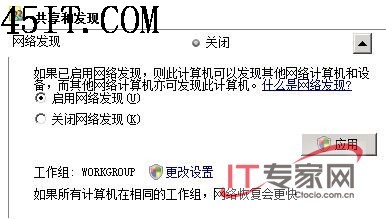
網絡可達 (ping 通),RDP 客戶端連接超時/被拒絕。
控制面板 → Windows 防火牆 → 允許程序或功能通過 Windows 防火牆;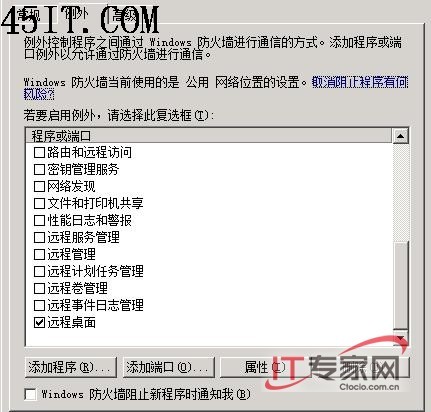
gpmc.msc → 編輯「默認域策略」或專用 GPO
計算機配置 → 管理範本 → 網絡 → 網絡連接 → Windows 防火牆 → 域配置文件/標準配置文件
→ 「Windows 防火牆: 允許入站遠程桌面例外」 → 啟用
gpupdate /forceRDP 連接建立,輸入正確用戶名密碼後提示「無法登錄 / 權限不足」。
服務器管理器 → 右側「系統屬性」→ 遠程標簽;DOMAIN\admin_user 或本地 admin_user) → 確定;Remote Desktop Users 組成員資格 (本地組),具備遠程登錄權限。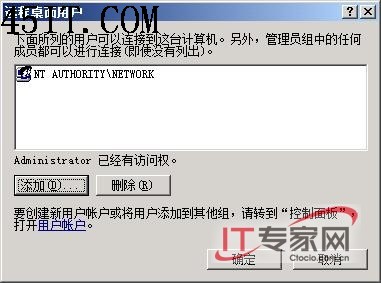
所有前三關通過,但連接仍失敗;服務器為安全修改了 RDP 端口。
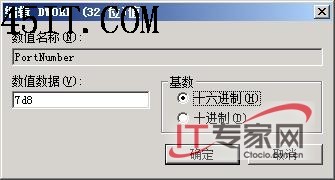
regedit → HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp
→ PortNumber (REG_DWORD) = 當前端口 (十進制)
# 圖示中顯示為 2008
# Windows 遠程桌面連接 (mstsc)
Computer: 192.168.1.100:2008   # IP:端口
# 或
Computer: server.domain.com:2008

# 命令行
mstsc /v:192.168.1.100:2008PortNumber (十進制);結語: Server 2008 RDP 四關卡 —— 網絡發現、防火牆、用戶授權、端口一致,缺一不可。通關後務必疊加 NLA、堡壘機、JIT、憑證加密、審計錄屏,將「能連上」升級為「安全可控、可審計、可合規」的運維交付標準。