核心輸出參數
| 參數 | 功能 | 範例輸出 |
|---|
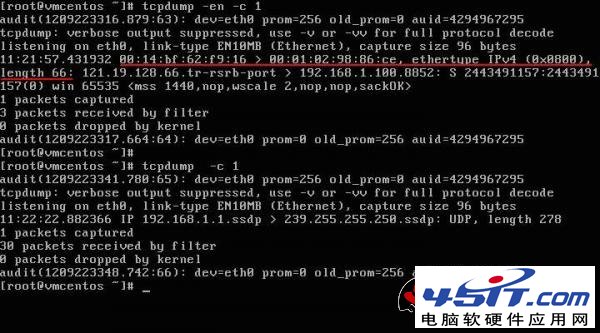
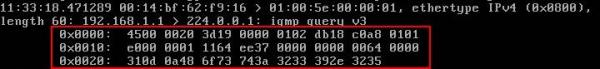
-e | 顯示資料鏈路層頭部 (MAC、類型、長度) | 00:0c:29:xx:xx:xx > 00:50:56:xx:xx:xx, ethertype IPv4 (0x0800), length 98 |
-n | 不解析主機名,直接顯示 IP | 192.168.1.5.54321 > 192.168.1.10.80 |
-nn | 不解析埠號服務名 | :54321 > :80 (而非 :http) |
-x | 16 進制顯示封包資料 (不含鏈路層) | 適合小封包完整檢視 |
-X | 16 進制 + ASCII 顯示 (不含鏈路層) | 可見明文 HTTP 請求內容 |
-XX | 16 進制 + ASCII 顯示 (含鏈路層) | 完整封包十六進制 |
-s 0 | 抓取完整封包 (預設 96/68 bytes) | 必要時避免截斷 |
-w file | 寫入檔案 (pcap 格式) | tcpdump -w capture.pcap |
-r file | 讀取檔案離線分析 | tcpdump -r capture.pcap |
實戰範例
抓取特定主機完整封包並存檔
tcpdump -en -s 0 -XX -i eth0 host www.sina.com.cn -w telnet.out2
離線讀取並過濾 HTTP
tcpdump -r telnet.out2 -A | grep -i 'GET\|POST'
封包結構速查
常用過濾運算式
host 192.168.1.5:指定源或目的 IPsrc host 192.168.1.5 / dst host ...port 80 / portrange 8000-9000tcp / udp / icmpnet 192.168.0.0/16- 組合:
tcp port 80 and host 192.168.1.5