Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學
您现在的位置: Windows教程網 >> Windows教程 >  >> Linux 系統教學 >> Linux 教學

Nmap 端口掃描基礎教程:TCP/UDP 探測、隱蔽掃描、作業系統指紋識別、法律與道德邊界

編輯:Linux 教學

Nmap 是網路端口掃描器,核心功能:檢測目標主機哪些 TCP/UDP 端口有服務監聽。因多數網路服務綁定「知名端口」,掃描結果可推測主機運行軟體。

預設 TCP 連接掃描 (-sT)

嘗試完整三向交握建立連接,成功即斷開。雖不禮貌但對正常服務無害。範例掃描 RHEL 預設安裝發現:portmap (RPC)、CUPS (IPP)、Sendmail (SMTP) 等歷史高風險服務暴露,攻擊面清晰可見。

狀態碼解讀

  • open:端口開放,有服務監聽
  • unfiltered:端口無服務,但可到達
  • filtered:防火牆阻擋,無法探測

隱蔽掃描技術

發送偽造 TCP 會話中段封包(如 SYN、ACK、FIN、Xmas、Null 掃描),繞過防火牆或避開入侵偵測系統 (IDS)。若部署防火牆,建議用多種掃描模式測試其有效性。

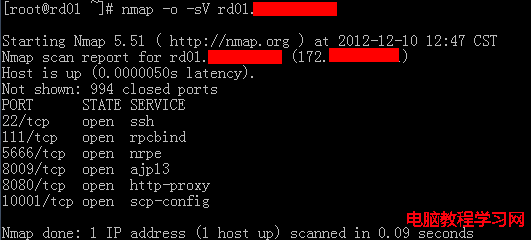
作業系統與服務版本指紋識別 (-O, -sV)

分析 TCP/IP 協定棧細微差異推測目標 OS,甚至識別開放端口具體軟體版本。對資產盤點極有用,但駭客亦可針對已知弱點攻擊。未經授權嚴禁掃描他人網路。
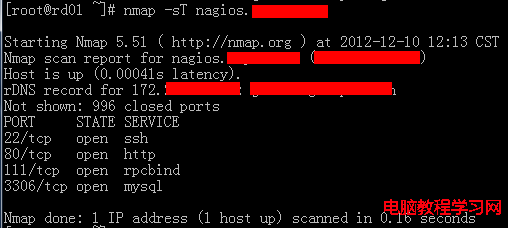
Nmap掃描結果範例 OS指紋識別範例

Copyright © Windows教程網 All Rights Reserved