Linux 系統預設保留 1-1023 埠口給 root 使用者,一般使用者嘗試 bind() 會收到 EACCES (Permission denied)。本文深度解析兩種主流解法——SetUID 與 Capabilities (CAP_NET_BIND_SERVICE) 的原理、操作步驟、安全性對比與最佳實踐建議。
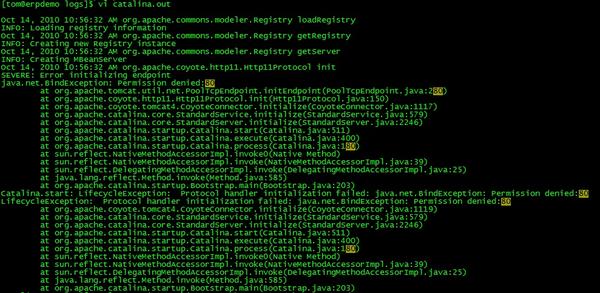
一、背景知識:特權埠口
- Well-known ports (0-1023):IANA 分配,需特權(CAP_NET_BIND_SERVICE)
- Registered ports (1024-49151):向 IANA 註冊,一般使用者可綁定
- Dynamic/Private ports (49152-65535):臨時埠口,無限制
- 核心檢查點:
net/ipv4/af_inet.c → inet_bind() → capable(CAP_NET_BIND_SERVICE)
二、方案一:SetUID(傳統但高風險)
原理
- 設定執行檔
setuid 位 → 執行時 euid = 0 (root)
- 進程擁有完整 root 權限,自然可綁定任意埠口
操作步驟
# 1. 確保屬於 root
chown root:root /path/to/your_app

# 2. 設定 SetUID 位
chmod u+s /path/to/your_app
# 或
chmod 4755 /path/to/your_app

# 3. 驗證
ls -l /path/to/your_app
# -rwsr-xr-x 1 root root ... your_app
經典案例:/usr/bin/passwd
$ ls -l /usr/bin/passwd
-rwsr-xr-x 1 root root 59640 ... /usr/bin/passwd
# 一般使用者執行 passwd 時 euid=0,可修改 /etc/shadow
⚠️ 安全風險(嚴重)
- 程式擁有完整 root 權限,任何漏洞(緩衝區溢位、指令注入、路徑遍歷)皆導致系統完全失陷
- 環境變數污染(
LD_PRELOAD、PATH、IFS)可劫持程式行為
- 若程式呼叫
system()、popen()、execl() 等,攻擊面極大
- 難以審計:日誌顯示 root 執行,無法區分真實使用者
三、方案二:Capabilities(現代、最小權限、推薦)
原理
- Linux 2.1+ 引入 Capabilities,將 root 權限拆解為細粒度權限單元
CAP_NET_BIND_SERVICE:允許綁定 1024 以下埠口- 僅授予網路綁定權限,不影響檔案系統、程序管理等其他特權
操作步驟
# 1. 確認核心支援(2.1+ 皆支援)
uname -r

# 2. 給予執行檔 CAP_NET_BIND_SERVICE
setcap 'cap_net_bind_service=+ep' /path/to/your_app

# 3. 驗證
getcap /path/to/your_app
# /path/to/your_app = cap_net_bind_service+ep

# 4. 測試綁定埠 80
./your_app  # 應成功綁定 :80
Capabilities 旗標說明
| 旗標 | 含義 |
|---|
e (Effective) | 執行時自動生效(不需程式碼呼叫 capset()) |
p (Permitted) | 允許進程擁有此 capability |
i (Inheritable) | 子進程可繼承(需配合 ambient) |
+ep = Effective + Permitted,最常用組合
四、關鍵限制與注意事項
| 限制 | SetUID | Capabilities |
|---|
| 解譯腳本支援 | ✅ 支援 | ❌ 不支援(Shebang 腳本無法附加 capabilities) |
| 檔案系統支援 | 所有 | 需支援 xattr(ext4, xfs, btrfs 等;不支援 FAT32, NFS 某些配置) |
| 容器環境 | 受限於 user namespace | 需 --cap-add=NET_BIND_SERVICE |
| 複製/備份保留 | cp 保留 | cp --preserve=xattr 或 rsync -X 才保留 |
| 移除權限 | chmod u-s | setcap -r /path/to/app |
五、進階替代方案
1. systemd Socket Activation(最優雅,適用 systemd 服務)
# myservice.socket
[Socket]
ListenStream=80
# 或 ListenStream=[::]:80

[Install]
WantedBy=sockets.target

# myservice.service
[Service]
ExecStart=/path/to/your_app
# 完全不需 root、無 SetUID、無 capabilities
# systemd 代為綁定並傳遞 socket fd
2. authbind(Debian/Ubuntu 專用工具)
apt-get install authbind
touch /etc/authbind/byport/80
chown youruser:youruser /etc/authbind/byport/80
chmod 755 /etc/authbind/byport/80
authbind --deep your_app  # 以 youruser 身分綁定 80
3. iptables 端口轉發(無需修改程式)
# 程式綁定 8080,轉發 80 → 8080
iptables -t nat -A PREROUTING -p tcp --dport 80 -j REDIRECT --to-port 8080
# IPv6
ip6tables -t nat -A PREROUTING -p tcp --dport 80 -j REDIRECT --to-port 8080
4. Nginx/HAProxy 反向代理(生產環境標準做法)
- Nginx 以 root 啟動綁定 80/443,worker 進程降權為 www-data
- 反向代理到非特權埠口的應用進程
- 獲得 TLS 終止、負載均衡、靜態檔案服務、速率限制等額外價值
六、選型決策建議
| 場景 | 推薦方案 |
|---|
| 現代編譯語言二進位、自行部署、需最小權限 | Capabilities |
| 解譯腳本、舊系統、快速驗證 | authbind 或 SetUID(極謹慎) |
| systemd 管理的服務 | Socket Activation |
| 生產環境 Web 服務 | Nginx 反向代理 + 非特權應用埠口 |
| 容器環境 | docker run --cap-add=NET_BIND_SERVICE 或反向代理 |
結論:Capabilities 是 SetUID 的現代替代者,實現最小權限原則。生產環境首選「反向代理 + 非特權埠口」架構,次選 Capabilities/systemd Socket Activation,嚴禁在新專案使用 SetUID。