/var/log/syslog 或 /var/log/messages:全域活動(Debian 系用前者,RedHat 系用後者)。/var/log/auth.log 或 /var/log/secure:認證日誌(登入成功/失敗)。/var/log/kern.log:核心錯誤/警告。/var/log/cron.log:排程任務執行記錄。rsyslogd、syslog-ng 接收、處理、轉發日誌。<34>1 2003-10-11T22:14:15.003Z server1.com sshd - - pam_unix(sshd:auth): authentication failure; logname= uid=0 euid=0 tty=ssh ruser= rhost=10.0.2.2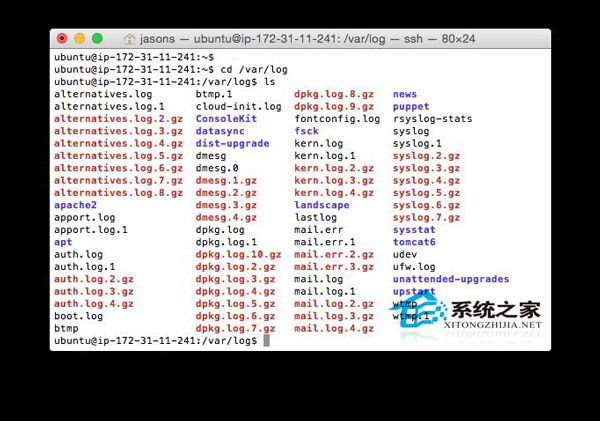
Apache、Nginx、MySQL 等自行寫入 /var/log/ 或透過 syslog 發送。
理解 rsyslog 守護進程、Syslog 協定與訊息結構,即可有效集中管理、分析與監控 Linux 系統日誌。